




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hàn Quốc truy tìm tin tặc dùng AI tấn công hàng loạt ngân hàng


Các vụ tấn công mạng có sử dụng trí tuệ nhân tạo (AI) nhằm vào nhiều ngân hàng lớn tại Hàn Quốc đang làm dấy lên lo ngại về an ninh tài chính, trong khi cơ quan chức năng đẩy mạnh điều tra và xem xét khả năng nghi phạm có liên quan đến Trung Quốc…
Theo Thời báo Hàn Quốc, ngày 8/10, giới chức Hàn Quốc tăng cường điều tra nhằm xác định danh tính những tin tặc đứng sau loạt vụ tấn công mạng có sử dụng AI nhằm vào các tổ chức tài chính lớn. Động thái diễn ra sau khi công ty an ninh mạng toàn cầu CrowdStrike công bố báo cáo cho rằng đối tượng đứng sau các vụ việc có thể nói tiếng Trung và thực hiện hành vi với động cơ tài chính.
NGHI PHẠM CÓ THỂ SỬ DỤNG CÔNG CỤ AI CỦA TRUNG QUỐC
Trong báo cáo công bố ngày 7/10, CrowdStrike nhận định đối tượng tấn công có thể là một cá nhân sử dụng tiếng Trung. Nhận định này dựa trên việc đối tượng sử dụng ARTEX, công cụ kiểm thử xâm nhập tự động do Trung Quốc phát triển, cùng các câu lệnh bằng tiếng Trung được ghi nhận trong quá trình tấn công.
Theo CrowdStrike, đối tượng chủ yếu sử dụng mô hình ngôn ngữ lớn DeepSeek V4.1-Flash làm nền tảng cho ARTEX. Ngoài ra, kẻ tấn công còn sử dụng GLM-5.3 của công ty trí tuệ nhân tạo Trung Quốc Zhipu AI và Grok 4.6 trong các phiên làm việc riêng biệt trên Claude Code.
Một manh mối đáng chú ý xuất hiện trong phiên làm việc với Claude Code, khi đối tượng yêu cầu công cụ AI soạn sơ yếu lý lịch cho một nhà nghiên cứu an ninh mạng. Theo báo cáo, thông tin được nhập vào bao gồm độ tuổi 26, quá trình học tập tại Đại học Công nghệ Nam Trung Quốc và nơi cư trú tại thành phố Maoming, tỉnh Quảng Đông.
Tuy nhiên, CrowdStrike cho biết chưa thể xác định những thông tin này có chính xác hay không. Đáng chú ý, đối tượng ban đầu nhập ngày sinh vào tháng 9/2007, tương ứng với độ tuổi 19 trong năm 2026, nhưng sau đó lại khai báo tuổi là 26.
Những dữ liệu này có thể cung cấp manh mối ban đầu về danh tính đối tượng, trong bối cảnh cơ quan thực thi pháp luật Hàn Quốc đẩy nhanh quá trình điều tra. Dù vậy, hiện chưa có đủ căn cứ để khẳng định nghi phạm là người Trung Quốc hoặc các cuộc tấn công xuất phát từ Trung Quốc.
Cảnh sát Hàn Quốc cho biết đang xem xét nhiều khả năng, bao gồm việc các vụ tấn công do một cá nhân hay một nhóm có tổ chức thực hiện. Nhà chức trách đồng thời cảnh báo không thể xác định chính xác vị trí của kẻ tấn công chỉ dựa vào địa chỉ IP, bởi các địa chỉ này có thể được định tuyến qua những địa điểm khác nhằm che giấu dấu vết.
Theo cảnh sát, trong số 28 địa chỉ IP được xác định có liên quan đến các vụ việc tính đến nay, phần lớn được sử dụng để che giấu dấu vết thực sự của đối tượng.
NHIỀU NGÂN HÀNG BỊ LỘ THÔNG TIN KHÁCH HÀNG
Cuộc điều tra tập trung vào loạt vụ tấn công mạng xảy ra trong tuần trước, ảnh hưởng đến ít nhất 5 tổ chức cho vay tại Hàn Quốc, gồm Ngân hàng Shinhan, Ngân hàng KB Kookmin, Ngân hàng Hana, Ngân hàng tiết kiệm Yegaram và Ngân hàng BNK Busan.
Ngân hàng Shinhan cho biết khoảng 25.000 khách hàng bị ảnh hưởng. Những thông tin bị lộ bao gồm họ tên, số điện thoại, thu nhập hằng năm và hạn mức vay.
Trong khi đó, KB Kookmin ghi nhận 119 khách hàng bị ảnh hưởng, còn Ngân hàng Hana cho biết thông tin cá nhân của 89 khách hàng bị lộ.
Loạt vụ việc đã làm gia tăng lo ngại về khả năng bảo vệ dữ liệu khách hàng của các tổ chức tài chính, đồng thời đặt ra yêu cầu rà soát hệ thống phòng thủ trước những phương thức tấn công có sự hỗ trợ của AI.
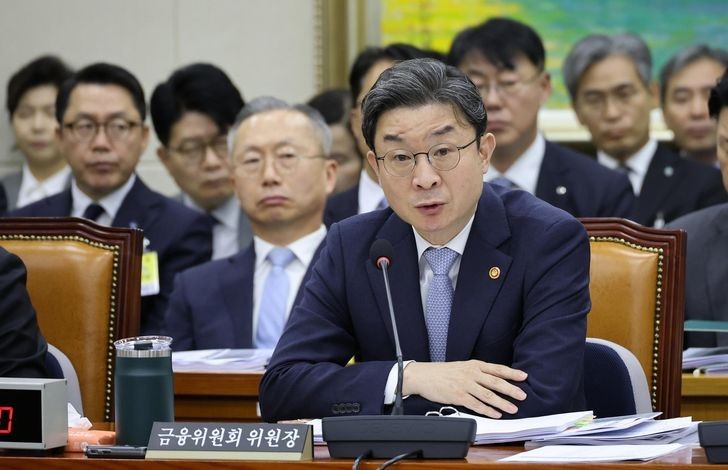
Tại phiên kiểm toán của Quốc hội ngày 8/10, Chủ tịch Ủy ban Dịch vụ Tài chính Hàn Quốc Lee Eog-won thừa nhận phản ứng ban đầu của chính phủ trước các cuộc tấn công mạng sử dụng AI chưa đáp ứng yêu cầu.

Ngay cả trong một số lĩnh vực rất cơ bản, phản ứng của chúng ta cũng chưa đầy đủ. Chúng ta cần rà soát kỹ lưỡng những vấn đề này và thực hiện các thay đổi.
Ông nhấn mạnh việc ứng dụng AI vào phòng thủ là cần thiết để đối phó với các cuộc tấn công sử dụng công nghệ tương tự. “Để ngăn chặn các cuộc tấn công sử dụng AI, cuối cùng chúng ta không có lựa chọn nào khác ngoài việc sử dụng AI để phòng thủ”, ông nói.
Chính phủ Hàn Quốc đang cân nhắc nới lỏng các quy định về phân tách mạng, qua đó tạo điều kiện cho các tổ chức tài chính sử dụng AI tích cực hơn trong công tác an ninh mạng.
Các quy định phân tách mạng được áp dụng nhằm kiểm soát kết nối giữa những hệ thống mạng khác nhau, trong đó có việc hạn chế kết nối giữa mạng nội bộ và mạng bên ngoài. Việc xem xét điều chỉnh các quy định này hướng tới tạo điều kiện để các ngân hàng tiếp cận những dịch vụ AI và an ninh mạng bên ngoài, qua đó phát hiện lỗ hổng nhanh hơn.
Từ tháng 6/2026, các cơ quan quản lý tài chính Hàn Quốc đã thảo luận về khả năng nới lỏng quy định phân tách mạng phục vụ mục tiêu an ninh mạng. Tuy nhiên, việc mở rộng ứng dụng AI cũng đặt ra yêu cầu bảo đảm an toàn dữ liệu và kiểm soát những rủi ro phát sinh từ kết nối với các hệ thống bên ngoài.
AN NINH MẠNG NGÂN HÀNG HÀN QUỐC ĐƯỢC SIẾT CHẶT.
Các vụ tấn công mới nhất đang khiến công tác bảo đảm an ninh mạng trong ngành ngân hàng Hàn Quốc chịu sự giám sát chặt chẽ hơn.
Ngày 8/10, Ủy ban Chính sách và Điều hành của Quốc hội Hàn Quốc thông qua kế hoạch triệu tập lãnh đạo 5 ngân hàng thương mại lớn nhất nước này, gồm KB Kookmin, Shinhan, Hana, Woori và NH NongHyup, với tư cách nhân chứng tại phiên kiểm toán của Cơ quan Giám sát Tài chính vào ngày 19/10.
Chúng tôi sẽ yêu cầu các tổ chức tài chính đưa ra những cam kết cụ thể nhằm tăng đầu tư cho an ninh và khắc phục các lỗ hổng, để họ nhìn nhận an ninh không phải là chi phí, mà là khoản đầu tư nhằm cung cấp dịch vụ tài chính tốt hơn.
Ông Park Sang-hyuk, nghị sĩ thuộc Đảng Dân chủ Hàn Quốc cầm quyền kiêm thư ký ủy ban, cho biết các lãnh đạo ngân hàng sẽ được chất vấn về trách nhiệm liên quan đến những thiếu sót trong công tác an ninh mạng.
Diễn biến này cho thấy các vụ tấn công không chỉ đặt ra vấn đề truy tìm thủ phạm, mà còn thúc đẩy yêu cầu nâng cao năng lực bảo vệ dữ liệu và củng cố hệ thống an ninh mạng của các tổ chức tài chính.
Trong bối cảnh các công cụ AI ngày càng được ứng dụng rộng rãi, việc tăng cường năng lực phát hiện, ngăn chặn và ứng phó với các cuộc tấn công mạng đang trở thành yêu cầu cấp thiết đối với ngành ngân hàng Hàn Quốc.
Bài liên quan

16 doanh nghiệp Việt được cải thiện năng suất qua chương trình tư vấn nhà máy thông minh

Đề xuất đầu tư hơn 114.000 tỷ đồng xây dựng hai tuyến cao tốc miền núi phía Bắc
ACV đề xuất xe trung chuyển trực tiếp giữa sân bay Long Thành và Tân Sơn Nhất
GoRice thúc đẩy chuyển đổi xanh chuỗi giá trị lúa gạo tại Đồng bằng sông Cửu Long
Phát hiện chiến dịch tấn công APT mới, sử dụng AI và mã hóa hậu lượng tử
Đội Nghiên cứu và Phân tích Toàn cầu (GReAT) của hãng bảo mật Kaspersky mới đây đã công bố kết quả điều tra về Operation FlashHole, một chiến dịch gián điệp do nhóm tấn công Lazarus APT thực hiện…
Nhật Bản: GMO Internet treo thưởng 1 triệu USD truy tìm tin tặc xâm nhập hệ thống máy chủ
Sau vụ truy cập trái phép vào hệ thống máy chủ, Tập đoàn GMO Internet của Nhật Bản treo thưởng tới 1 triệu USD để tìm ra thủ phạm, đồng thời cam kết bồi thường tối đa 3 triệu yen cho khách hàng được xác nhận bị lộ dữ liệu cá nhân…
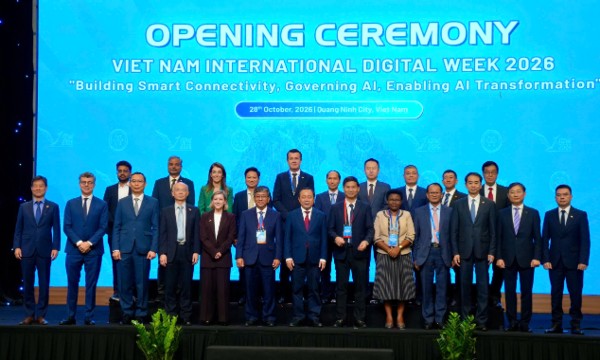
Đưa AI từ dự án thí điểm đến chuyển đổi toàn nền kinh tế
Bộ trưởng Bộ Khoa học và Công nghệ Vũ Hải Quân khẳng định chuyển đổi nhờ AI phải mang lại kết quả thực chất, giá trị của AI không được đo bằng số lượng chiến lược, dự án thí điểm hay mô hình mới, do đó cần chuyển từ những dự án AI riêng lẻ sang quá trình chuyển đổi trên quy mô toàn bộ nền kinh tế và xã hội...
Apple đổi máy mới cho khách mua iPhone Duo gặp sự cố màn hình
Chỉ vài ngày sau khi ra mắt mẫu iPhone gập đầu tiên, Apple vừa xác nhận một số ít thiết bị đã gặp vấn đề màn hình bên trong và cho biết sẽ đổi máy mới cho những khách hàng bị ảnh hưởng…
TP.HCM hướng tới tăng trưởng từ đổi mới sáng tạo
Diễn ra trong khuôn khổ Diễn đàn Kinh tế mùa Thu 2026, Open Innovation Day 2026 và vòng chung kết Next Wave of Startups Accelerator đặt trọng tâm vào kết nối startup với nhà đầu tư, doanh nghiệp và đối tác công nghiệp, đồng thời gợi mở bài toán phát triển hệ sinh thái đổi mới sáng tạo của thành phố trong bối cảnh mới…





Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.









 Công khai cấu phần giá thành, tạo mặt bằng tham chiếu đáng tin cậy với nhà cho thuê
Thảo luận Luật Nhà ở (sửa đổi), các đại biểu Quốc hội cho rằng, đối với các dự án nhà ở cho thuê do Nhà nước đầu tư để dẫn dắt thị trường thì cần yêu cầu công khai đầy đủ cấu phần giá thành gồm chi phí đất, xây dựng, tài chính, quản lý, vận hành, bảo trì và các khoản chi phí hợp pháp khác. Việc công khai này giúp hình thành mặt bằng tham chiếu đáng tin cậy cho thị trường...





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...