


Vụ việc liên quan đến Jensen Huang cho thấy an ninh mạng không thể chỉ được xem là trách nhiệm của bộ phận công nghệ thông tin. Khi thông tin có giá trị chiến lược tập trung ở lãnh đạo cấp cao, rủi ro có thể phát sinh từ các mối quan hệ cá nhân, hoạt động giao tiếp và cách thức tiếp cận thông tin ngoài hệ thống chính thức.


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Từ vụ Jensen Huang: Con người vẫn là mắt xích yếu nhất trong an ninh mạng


Sự việc liên quan đến cựu CEO Nvidia Jensen Huang cho thấy những hệ thống bảo mật công nghệ tiên tiến vẫn có thể đối mặt với rủi ro từ các mối quan hệ và tương tác giữa con người. Trong nền kinh tế số, yếu tố con người đang trở thành một mắt xích quan trọng cần được kiểm soát trong chiến lược an ninh mạng của doanh nghiệp…
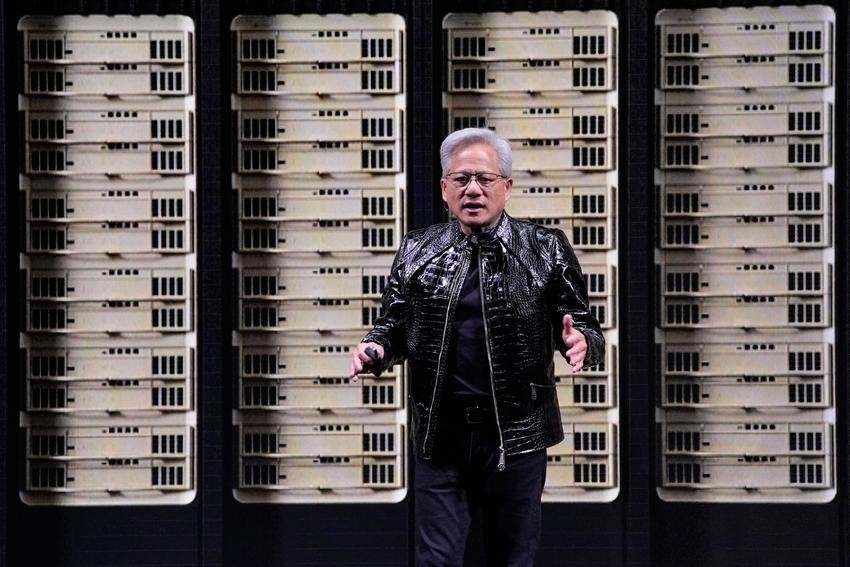
Vụ việc Jensen Huang rời vị trí CEO Nvidia sau những thông tin về các mối quan hệ cá nhân, trong đó có một người phụ nữ bị giới chức Mỹ nghi ngờ có liên quan đến hoạt động tình báo cho Trung Quốc, đang thu hút sự chú ý không chỉ bởi vị thế của Nvidia trong ngành công nghiệp bán dẫn và trí tuệ nhân tạo (AI), mà còn bởi những vấn đề an ninh doanh nghiệp được đặt ra.
Theo thông tin được công bố, Nvidia đã tiến hành điều tra độc lập về các mối quan hệ của ông Huang. Công ty cho biết chưa có cơ sở để tin rằng bí mật doanh nghiệp hoặc thông tin an ninh quốc gia đã bị xâm phạm. Tuy nhiên, sự việc vẫn đặt ra câu hỏi lớn hơn: Liệu những hệ thống bảo mật hiện đại có thể bảo vệ doanh nghiệp trước các rủi ro bắt nguồn từ chính con người, đặc biệt khi người có nguy cơ tiếp cận thông tin nhạy cảm lại nằm trong mạng lưới quan hệ gần gũi của lãnh đạo cấp cao?
Trong bài phân tích đăng trên The Conversation (nền tảng báo chí phi lợi nhuận có nguồn gốc từ Australia, chuyên đăng tải các bài phân tích của giới học thuật và chuyên gia), bà Vanessa Bohns, Giáo sư và Trưởng khoa Hành vi tổ chức tại Đại học Cornell (Mỹ), cho rằng bản chất con người có thể trở thành điểm yếu khó kiểm soát nhất trong an ninh. Những tương tác tưởng như bình thường, từ một cuộc điện thoại, cuộc trò chuyện trực tiếp đến sự tiếp xúc gần gũi, đều có thể làm giảm mức độ cảnh giác và khiến một người dễ tiết lộ thông tin hoặc chấp nhận những yêu cầu có rủi ro.
LỖ HỔNG AN NINH KHÔNG CHỈ ĐẾN TỪ CÔNG NGHỆ
Trong nhiều năm, các doanh nghiệp đầu tư mạnh vào hệ thống phòng thủ trước những cuộc tấn công mạng ngày càng tinh vi. Các giải pháp mã hóa, xác thực nhiều lớp, kiểm soát truy cập và giám sát dữ liệu được triển khai nhằm ngăn chặn nguy cơ đánh cắp thông tin. Tuy nhiên, những biện pháp này không phải lúc nào cũng đủ để bảo vệ tổ chức nếu nhân viên hoặc lãnh đạo bị thuyết phục cung cấp thông tin nhạy cảm.
Đây chính là cơ sở của hình thức tấn công phi kỹ thuật (social engineering), trong đó kẻ tấn công khai thác tâm lý, lòng tin và các mối quan hệ xã hội để khiến mục tiêu tự nguyện thực hiện hành động có lợi cho chúng. Thay vì trực tiếp phá vỡ hệ thống bảo mật, đối tượng tìm cách tác động đến người có quyền truy cập hệ thống hoặc nắm giữ thông tin quan trọng.
Một trong những ví dụ nổi tiếng là hacker Kevin Mitnick, người từng được gọi là “hacker khét tiếng nhất mọi thời đại”. Trước khi bị bắt năm 1995, Mitnick đã tìm cách tiếp cận thông tin đặc quyền tại các công ty như Nokia và Motorola. Đáng chú ý, ông không chủ yếu dựa vào những phần mềm giải mã phức tạp mà sử dụng các cuộc gọi điện thoại để thuyết phục mục tiêu cung cấp mật khẩu.
Mitnick thường tự nhận là nhân viên công nghệ thông tin mới hoặc người có quan hệ với cấp trên của người nhận cuộc gọi. Bằng cách tạo dựng một vai trò đáng tin cậy, ông khiến nhiều người tin tưởng và làm theo yêu cầu.
Theo bà Bohns, trường hợp này cho thấy sức mạnh của giọng nói trong việc tạo dựng lòng tin. Các nghiên cứu tâm lý học chỉ ra rằng khi nghe giọng nói của một người, thay vì chỉ đọc nội dung họ viết, người tiếp nhận thường cảm nhận người đó có năng lực và dễ tạo thiện cảm hơn. Giao tiếp qua điện thoại, video hoặc giọng nói cũng có thể tạo ra sự gắn kết xã hội mạnh hơn so với trao đổi bằng tin nhắn và email.
Trong một nghiên cứu do bà Bohns thực hiện cùng nhà tâm lý học xã hội Mahdi Roghanizad, những người tham gia được yêu cầu nhờ người khác giúp đỡ thông qua các kênh giao tiếp khác nhau. Kết quả cho thấy số lời đề nghị được chấp nhận qua điện thoại cao gấp khoảng hai lần so với qua email.
Điều này có ý nghĩa đáng chú ý đối với an ninh doanh nghiệp. Một cuộc gọi được chuẩn bị kỹ, với giọng điệu và thông tin đủ thuyết phục, có thể khiến nhân viên bỏ qua quy trình xác minh danh tính hoặc cung cấp dữ liệu mà bình thường họ sẽ không chia sẻ. Khi người yêu cầu tự nhận là cấp trên, đối tác hoặc nhân sự thuộc bộ phận kỹ thuật, nguy cơ càng tăng nếu tổ chức thiếu quy trình kiểm chứng độc lập.
SỰ GẦN GŨI CÓ THỂ LÀM GIẢM CẢNH GIÁC
Không chỉ giọng nói, sự tiếp xúc trực tiếp và cảm giác thân quen cũng có thể tác động đến quyết định của con người. Các nghiên cứu được bà Bohns dẫn lại cho thấy những tương tác rất nhỏ đôi khi cũng làm thay đổi mức độ sẵn lòng hợp tác, hành vi cho tiền và khả năng chấp nhận rủi ro.
Trong một nghiên cứu năm 1984, nhân viên phục vụ nhà hàng nhận được tiền boa cao hơn khi nhẹ nhàng chạm vào khách trong lúc trả lại tiền thừa. Một nghiên cứu khác cho thấy khi các nữ nghiên cứu viên chạm nhẹ vào cánh tay người được hỏi, khả năng người đó đồng ý cho tiền lẻ để sử dụng điện thoại công cộng tăng 76%.
Các nhà nghiên cứu cho rằng tiếp xúc nhẹ tạo ra cảm giác thân quen, từ đó khiến con người dễ mở lòng và sẵn sàng đáp ứng yêu cầu hơn. Một nghiên cứu năm 2010 cũng ghi nhận người tham gia có xu hướng chấp nhận rủi ro tài chính cao hơn khi được một nữ nghiên cứu viên vỗ nhẹ, mang tính động viên, lên vai.
Những kết quả này không có nghĩa mọi tương tác gần gũi đều dẫn đến hành vi thiếu an toàn. Tuy nhiên, chúng cho thấy cảm giác tin tưởng có thể làm thay đổi cách con người đánh giá rủi ro. Khi một người cảm thấy đối phương thân thiện, quen biết hoặc có vị thế đáng tin cậy, họ có thể ít đặt câu hỏi hơn, thậm chí bỏ qua những nguyên tắc vốn được tuân thủ trong môi trường công việc.
Một thí nghiệm nổi tiếng khác của nhà tâm lý học Stanley Milgram cũng cho thấy ảnh hưởng của sự hiện diện trực tiếp. Trong thí nghiệm, người tham gia được yêu cầu tăng dần cường độ dòng điện được cho là gây nguy hiểm cho một người khác. Gần hai phần ba số người tham gia thực hiện đến mức cao nhất khi nhà nghiên cứu đứng ngay phía sau và đưa ra chỉ dẫn. Nhưng khi nhà nghiên cứu rời khỏi phòng, chỉ đưa ra yêu cầu qua điện thoại, tỷ lệ này giảm xuống còn 22,5%.
Dù cách diễn giải thí nghiệm Milgram vẫn là chủ đề tranh luận trong giới nghiên cứu, kết quả này cho thấy sự hiện diện trực tiếp có thể làm gia tăng sức ép tuân thủ. Trong môi trường doanh nghiệp, điều đó đặt ra vấn đề về cách nhân viên phản ứng trước yêu cầu của lãnh đạo, đối tác hoặc những người có ảnh hưởng, nhất là khi yêu cầu được đưa ra trong các tình huống riêng tư, không có sự giám sát của quy trình chính thức.
Bà Bohns cũng dẫn một nghiên cứu cho thấy những người đưa ra yêu cầu trực tiếp có khả năng nhận được sự đồng ý cao gấp 34 lần so với những người gửi yêu cầu qua email. Một nghiên cứu khác ghi nhận đề nghị trực tiếp có hiệu quả thuyết phục cao hơn so với qua điện thoại hoặc video.
Những con số này phản ánh kết quả trong các nghiên cứu cụ thể, không phải tỷ lệ có thể áp dụng cho mọi tình huống. Tuy nhiên, chúng góp phần lý giải vì sao các cuộc tấn công dựa trên thao túng tâm lý vẫn là thách thức lớn đối với hệ thống an ninh doanh nghiệp.
AN NINH MẠNG CẦN ĐƯỢC TIẾP CẬN TỪ GÓC ĐỘ QUẢN TRỊ
Đối với những doanh nghiệp hoạt động trong các lĩnh vực nhạy cảm như bán dẫn, AI, viễn thông, tài chính và hạ tầng số, nguy cơ này càng đáng lưu ý. Thông tin về khách hàng, công nghệ, chuỗi cung ứng, chiến lược kinh doanh hoặc kế hoạch đầu tư có thể mang giá trị lớn đối với đối thủ cạnh tranh, thậm chí có ý nghĩa về an ninh quốc gia.
Một hệ thống bảo mật dù hiện đại đến đâu cũng khó phát huy hiệu quả nếu người có quyền truy cập tự nguyện chia sẻ thông tin, bỏ qua quy trình xác minh hoặc sử dụng các kênh giao tiếp không được kiểm soát. Vì vậy, bên cạnh đầu tư công nghệ, doanh nghiệp cần xây dựng cơ chế quản trị rủi ro con người.
Trước hết, việc tiếp cận dữ liệu cần tuân theo nguyên tắc phân quyền và giới hạn quyền truy cập theo nhu cầu công việc. Ngay cả lãnh đạo cấp cao cũng cần có quy trình xác minh đối với những yêu cầu liên quan đến dữ liệu nhạy cảm, thay vì dựa hoàn toàn vào quan hệ cá nhân hoặc vị thế của người đề nghị.
Bên cạnh đó, doanh nghiệp cần có quy định rõ ràng về trao đổi thông tin với đối tác, đặc biệt trong các lĩnh vực có yếu tố xuyên biên giới. Những yêu cầu cung cấp dữ liệu, tài liệu kỹ thuật hoặc thông tin nội bộ cần được xác thực qua kênh chính thức. Hoạt động đào tạo an ninh mạng cũng cần mở rộng từ nhận diện email lừa đảo sang các tình huống thao túng tâm lý qua điện thoại, gặp mặt trực tiếp và quan hệ công việc.
Một vấn đề khác là trách nhiệm giải trình của đội ngũ lãnh đạo. Các doanh nghiệp cần thiết lập cơ chế công bố và xử lý xung đột lợi ích, giám sát những mối quan hệ có khả năng ảnh hưởng đến quyết định kinh doanh hoặc quyền tiếp cận thông tin. Đây không chỉ là vấn đề đạo đức cá nhân mà còn liên quan trực tiếp đến quản trị doanh nghiệp, bảo vệ cổ đông và duy trì niềm tin của đối tác.
Như bà Bohns phân tích, các cuộc tấn công mạng và email lừa đảo vẫn là những mối đe dọa thực sự, nhưng đôi khi nguy cơ lớn nhất lại đến từ những người ở ngay bên cạnh chúng ta. Trường hợp Jensen Huang cho thấy một thực tế: trong nền kinh tế số, bảo vệ dữ liệu không chỉ là cuộc đua giữa các thuật toán và công nghệ phòng thủ. Đó còn là cuộc đấu tranh để duy trì kỷ luật, sự tỉnh táo và khả năng kiểm soát rủi ro trong chính các mối quan hệ giữa con người.
Bài liên quan


Chủ tịch xã Đồng Văn kể chuyện làm video: Mong nhất mang lại sinh kế cho bà con
Trong bối cảnh mô hình chính quyền địa phương hai cấp đi vào vận hành, khối lượng công việc cấp xã ngày càng lớn, trong những ngày nghỉ, ông Phạm Đức Nam, Chủ tịch Uỷ ban nhân dân xã Đồng Văn, tỉnh Tuyên Quang, vẫn dành thời gian cho một công việc khác, đó là ghi lại những câu chuyện đời thường ở các bản làng tại Đồng Văn để đăng tải lên mạng xã hội...
Luật An ninh dữ liệu thiết lập cơ chế bảo vệ theo 5 cấp độ rủi ro
Với 468/474 đại biểu tham gia biểu quyết tán thành, Luật An ninh dữ liệu chính thức được Quốc hội thông qua, có hiệu lực từ ngày 01/07/2027…
Quốc hội thông qua Luật Định danh và xác thực điện tử, có hiệu lực từ 1/7/2027
Với 473/478 đại biểu Quốc hội tham gia biểu quyết tán thành (chiếm 94,79%), Quốc hội đã chính thức thông qua Luật Định danh và xác thực điện tử…
Quốc hội thông qua Luật sửa đổi, bổ sung một số điều của Luật Sở hữu trí tuệ: Ba định hướng lớn
Luật Sở hữu trí tuệ lần sửa đổi này chỉ tập trung vào những nội dung thật sự cấp bách đã được Chính phủ đề xuất và Ủy ban Thường vụ Quốc hội thông qua…
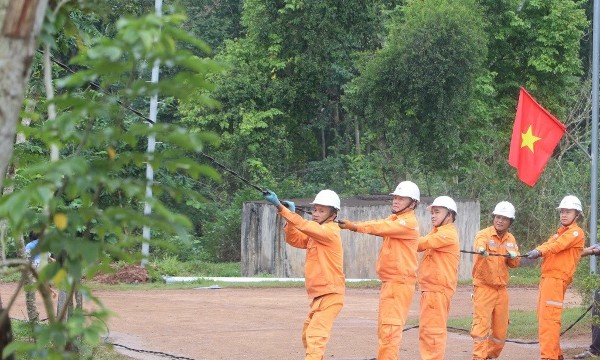
EVN cấp điện 201 trạm BTS, chung tay xóa “lõm sóng” cho đồng bào vùng sâu, biên giới
Triển khai Chương trình phủ sóng di động năm 2026, sau hơn 7 tháng, Viettel đã đưa 1.337 trạm phát sóng phục vụ khoảng 130.000 người dân tại 788 thôn, bản và 1.068 cụm dân cư. Góp phần xóa lõm sóng, EVN đã phối hợp bảo đảm nguồn điện cho 201/201 trạm BTS ở vùng sâu, vùng xa, biên giới…





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.





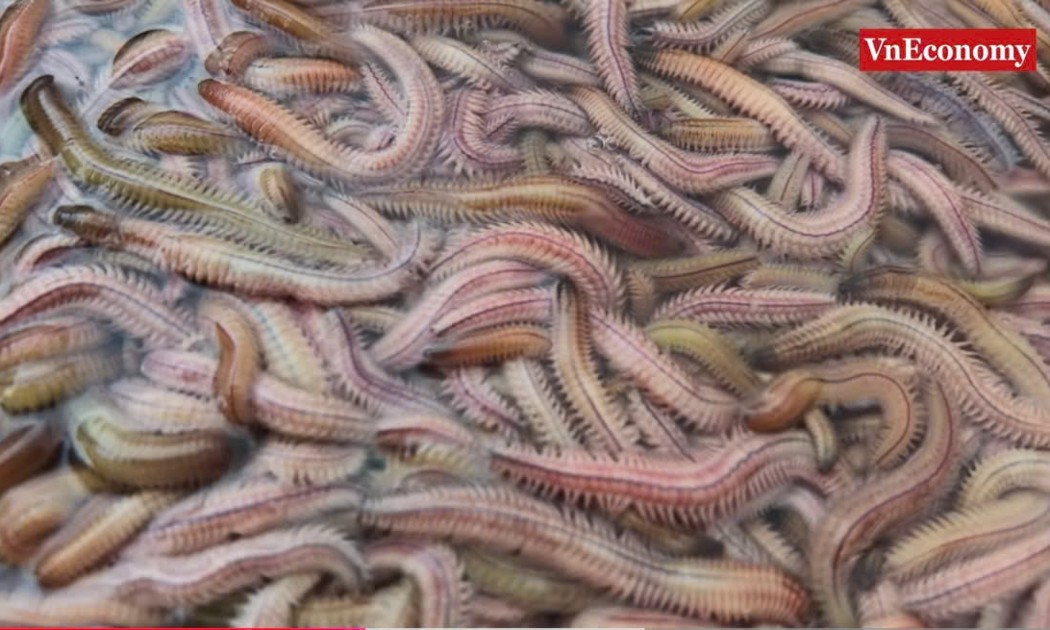
 Nửa đêm săn "lộc trời" rươi Tứ Kỳ
Vào thời điểm này hàng năm, rươi nổi lên đỏ rực cả vùng nước lớn. Rươi từ lâu đã được coi là món đặc sản “trời ban” và chỉ có tại vài tỉnh miền Bắc, trong đó rươi Tứ Kỳ thường mang một hương vị riêng mà không nơi nào có được.

Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...