




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Bốn lỗ hổng Windows có thể bị khai thác thành chuỗi tấn công


Hacker có thể kết hợp 4 lỗ hổng tạo thành chuỗi tấn công hoàn hảo và người dùng cần lập tức cập nhật để tránh xảy ra một cuộc tấn công trên diện rộng…

Chuyên gia Bkav vừa cho biết, bốn lỗ hổng Windows có thể bị khai thác thành chuỗi tấn công. Cụ thể, 2 lỗi thực thi mã từ xa, 1 lỗi leo thang đặc quyền và 1 lỗi vượt qua tính năng bảo mật Secure Boot. Trong điều kiện lý tưởng, hacker có thể kết hợp 4 lỗ hổng tạo thành chuỗi tấn công hoàn hảo. Microsoft đã khắc phục các lỗi này trong bản vá tháng Năm (Patch Tuesday). Người dùng cần lập tức cập nhật để tránh xảy ra một cuộc tấn công trên diện rộng.
Lỗ hổng đầu tiên (mã định danh CVE-2023-29325) là một lỗi thực thi mã từ xa trong công nghệ OLE (Object Linking & Embedding) trên Windows, ảnh hưởng đến Outlook. Để khai thác, hacker gửi một email lừa đảo độc hại đến người dùng. Chỉ cần nạn nhân mở email bằng phần mềm Outlook, hoặc ứng dụng Outlook hiển thị bản xem thử của email, kẻ tấn công có thể thực thi mã từ xa và chiếm quyền điều khiển hoàn toàn thiết bị.
Lỗ hổng thứ hai, CVE-2023-29336, là lỗi leo thang đặc quyền trong trình điều khiển nhân Win32k của hệ điều hành. Khai thác thành công, tin tặc có thể leo thang từ người dùng lên đặc quyền SYSTEM (quyền cao nhất trong hệ điều hành), từ đó cài cắm mã độc trên thiết bị mục tiêu và duy trì quyền truy cập. Lỗ hổng hiện đang bị khai thác trong các cuộc tấn công thực tế.
Lỗ hổng thứ ba, CVE-2023-24932, tạo điều kiện để hacker vượt qua tính năng khởi động an toàn Secure Boot. Để khai thác, tin tặc tìm cách “nằm vùng” hoặc chiếm quyền quản trị trên thiết bị mục tiêu, từ đó cài mã độc bootkit lên firmware (phần sụn) hệ thống. Bootkit này cho phép hacker chiếm quyền kiểm soát quá trình khởi động thiết bị, nằm vùng lâu hơn và tránh bị phát hiện bởi các giải pháp an ninh.
Nguy hiểm nhất là lỗ hổng thực thi mã từ xa CVE-2023-24941 (điểm nghiêm trọng CVSS 9,8/10), có thể là bàn đạp để hacker tấn công sâu vào các hệ thống khác. Lỗ hổng tồn tại trong giao thức chia sẻ tệp tin trong mạng NFS (Network File System) của Windows. Kẻ tấn công chưa được xác thực có thể gửi một lệnh tự tạo đặc biệt đến dịch vụ NFS, từ đó giành quyền kiểm soát các máy chủ Windows. CVE-2023-24941 ảnh hưởng đến Windows Server 2012, 2016, 2019 và 2022 và đặc biệt không yêu cầu tương tác người dùng.
Ông Nguyễn Văn Cường, Giám đốc An ninh mạng của Bkav, nhận định: Thực hiện thành công các bước tấn công, hacker có thể kiểm soát toàn bộ hệ thống, đánh cắp thông tin nhạy cảm... Đặc biệt, lỗ hổng CVE-2023-29325 khiến người dùng đứng trước nguy cơ trở thành nạn nhân của các chiến dịch lừa đảo bằng email (phishing). Việc tấn công bằng hình thức này khá dễ dàng, chi phí thấp và có thể thực hiện trên phạm vi rộng, do đó mức ảnh hưởng sẽ rất lớn.
"Trong những điều kiện lý tưởng, tin tặc có thể kết hợp 4 lỗ hổng trên để tạo thành một chuỗi tấn công. Đầu tiên, lừa nạn nhân click vào email giả mạo để khai thác CVE-2023-29325, từ đó chiếm quyền thực thi mã từ xa trên thiết bị mục tiêu", ông Cường nói.
Tiếp theo, hacker sẽ leo thang đặc quyền từ mức người dùng lên đặc quyền hệ thống qua CVE-2023-29336, sau đó lây nhiễm phần mềm độc hại và duy trì quyền truy cập trên thiết bị.
Khi đã nằm vùng trên thiết bị, hacker có thể khai thác tính năng bảo mật Secure Boot bằng CVE-2023-24932, cài cắm các phần mềm độc hại và duy trì sự hiện diện trên hệ thống nạn nhân.
Cuối cùng, lợi dụng CVE-2023-24941 để khai thác sâu vào các máy chủ Windows.
Do đó, Bkav khuyến cáo người dùng cần lập tức cập nhật hệ điều hành Windows lên phiên bản mới nhất (cập nhật bản vá tại đây). Đồng thời, người dùng không nên mở email lạ không rõ nguồn gốc, nếu phát hiện bất thường trên hệ thống cần liên hệ đội ngũ chuyên môn để rà soát, xử lý.

Giám đốc IMD: Việt Nam thuộc nhóm hiếm hoi xếp hạng cao cả phát triển AI và xây dựng quy định
Ngay trong lần đầu tiên tham gia Bảng xếp hạng Năng lực cạnh tranh số và Trí tuệ nhân tạo thế giới năm 2026 (WDAIR 2026), Việt Nam đã đạt vị trí thứ 37 trong số 70 nền kinh tế, thứ 3 trong 6 nền kinh tế Đông Nam Á được đánh giá...
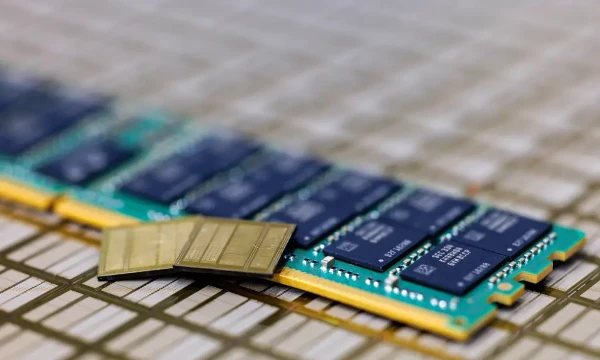
CEO hãng chip nhớ cảnh báo "có tiền chưa chắc mua được chip"
Giám đốc điều hành Team Group, một nhà sản xuất chip nhớ của Đài Loan, cảnh báo tình trạng thiếu hụt chip nhớ trên toàn cầu sẽ ngày càng nghiêm trọng, đến mức các doanh nghiệp có tiền cũng chưa chắc mua được hàng...
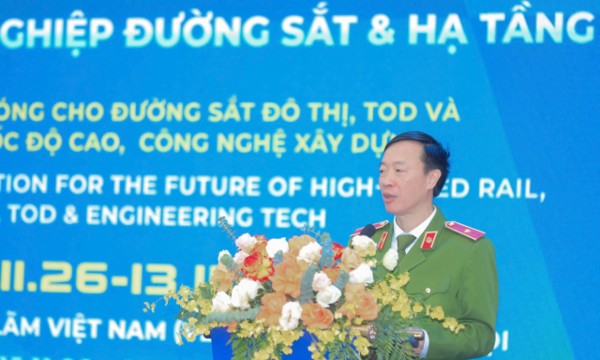
Từng bước hình thành hệ sinh thái công nghiệp dữ liệu phục vụ ngành đường sắt
Phát triển đường sắt tốc độ cao không chỉ là nhiệm vụ phát triển hạ tầng giao thông, mà còn là cơ hội quan trọng để hình thành và phát triển các ngành công nghiệp công nghệ cao, công nghiệp hỗ trợ, công nghiệp dịch vụ dữ liệu...
Cơ chế công tắc dừng khẩn cấp AI trong 35 giây của OpenAI
Quyết định triển khai hệ thống ngắt khẩn cấp nội bộ của OpenAI diễn ra sau hàng loạt sự cố vượt ngoài kiểm soát của các tác nhân AI hồi đầu năm nay…
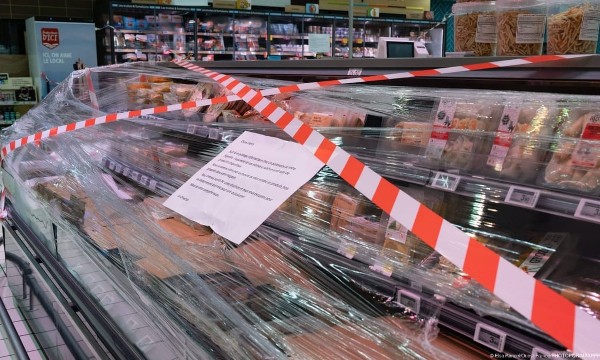
Pháp cáo buộc Iran đứng sau vụ tấn công mạng 700 siêu thị, cảnh báo nguy cơ leo thang
Pháp triệu tập Đại sứ Iran sau khi cáo buộc một đơn vị tác chiến mạng thuộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran đứng sau vụ tấn công hệ thống làm lạnh tại khoảng 700 siêu thị. Vụ việc làm dấy lên lo ngại về nguy cơ các cuộc tấn công mạng nhằm vào hạ tầng thương mại và chuỗi cung ứng thiết yếu…



Báo cáo tình hình kinh tế - xã hội 10 tháng đầu năm 2026 ghi nhận nhiều con số kỷ lục. Tổng kim ngạch xuất nhập khẩu lần đầu tiên vượt mốc 1.000 tỷ USD, vốn FDI đăng ký đạt mức cao nhất kể từ năm 2009 đến nay (54,85 tỷ USD), vốn FDI thực hiện cũng đạt mức cao nhất trong 5 năm qua (24,08 tỷ USD). Cùng với sự phục hồi mạnh mẽ của sản xuất công nghiệp, bán lẻ và du lịch, nền kinh tế Việt Nam đang chứng tỏ đà tăng trưởng vững chắc…






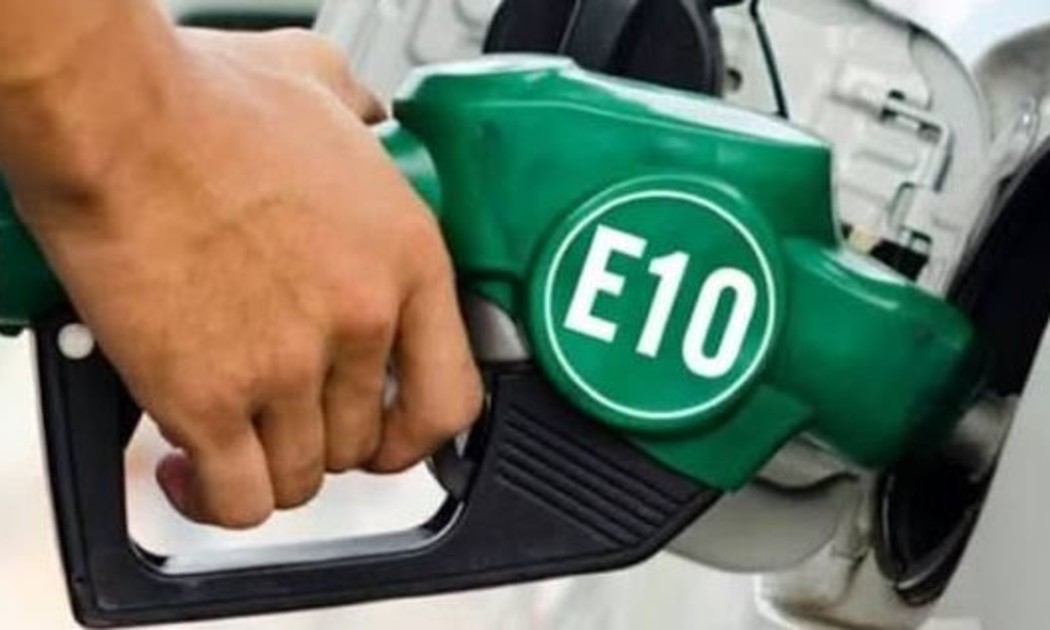
 Sẵn sàng dư địa khoảng 30%, phòng khi xảy ra sự cố về xăng dầu
Theo Bộ Công thương, hiện có 11 doanh nghiệp được cấp phép pha chế và phối trộn xăng sinh học với tổng năng lực đạt 1,410 triệu m3/tháng, cơ bản đáp ứng nhu cầu tiêu thụ khoảng 1triệu m3/tháng.

Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

