




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hai lỗ hổng nghiêm trọng trong PHP đã có bản vá


PHP là ngôn ngữ lập trình phổ biến, đứng sau rất nhiều website, hệ thống thương mại điện tử, cổng thông tin và các nền tảng quản trị nội dung...
Theo thông tin từ Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia, hai lỗ hổng bảo mật mang mã CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP đã có bản vá chính thức.
Người dùng Internet thông thường không bị ảnh hưởng trực tiếp và có thể tiếp tục sử dụng bình thường. Các tổ chức, doanh nghiệp vận hành website có sử dụng PHP nên rà soát hệ thống và cập nhật bản vá sớm.
Ngày 21/10, nhóm phát triển PHP công bố bản phát hành bảo mật cho hai lỗ hổng mức nghiêm trọng.
Các lỗ hổng đều được chấm 9,2 điểm theo thang CVSS v4.0, thang đo mức độ nghiêm trọng của lỗ hổng, tối đa là 10 điểm. Nếu bị khai thác, kẻ tấn công có thể thực thi mã từ xa trên máy chủ web chạy PHP mà không cần đăng nhập. Lỗ hổng do hãng bảo mật Wiz cùng một số nhóm nghiên cứu phát hiện, với sự hỗ trợ của các công cụ trí tuệ nhân tạo AI, đã được thông báo cho nhóm phát triển PHP trước khi công bố.
Các phiên bản PHP đã được vá gồm 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Với các phiên bản 7.4, 8.0 và 8.1 (đã hết hỗ trợ chính thức), nhóm PHP cung cấp bản sửa ở dạng mã nguồn; nhiều bản phân phối Linux như AlmaLinux, Red Hat, Debian, Ubuntu và các nhà cung cấp dịch vụ hỗ trợ dài hạn đã phát hành gói cập nhật. Các phiên bản cũ hơn (từ 7.3 trở về trước) không được vá và cần được nâng cấp.
PHP hiện được dùng rộng rãi. Tuy nhiên, nguy cơ ảnh hướng với từng hệ thống phụ thuộc vào nhiều yếu tố như phiên bản PHP đang sử dụng hay mô hình triển khai website.
Việc khai thác lỗ hổng cũng đòi hỏi phải gửi những yêu cầu được chế tạo đặc biệt và kiểm soát chính xác trạng thái bộ nhớ. Ngoài ra với các hệ thống có tường lửa ứng dụng web (WAF) có khả năng chặn lọc các yêu cầu bất thường nếu được cấu hình tốt cũng giảm đáng kể khả năng bị tấn công. Vì vậy, việc nhận định website PHP nào đang gặp nguy hiểm cần được đánh giá cho từng hệ thống cụ thể.
Sau khi thông tin được công bố, nhiều nhà cung cấp dịch vụ lưu trữ web (hosting) và hạ tầng đám mây đã chủ động cập nhật bản vá cho máy chủ và bổ sung quy tắc chặn trên hệ thống WAF để giảm thiểu các hướng tấn công đã biết. Khách hàng thuê dịch vụ hosting nên liên hệ nhà cung cấp để xác nhận phiên bản PHP đang chạy và tình trạng bản vá.
Các chuyên gia khuyến nghị tổ chức, doanh nghiệp tự vận hành máy chủ cần chủ động thực hiện các bước dưới đây:
Một là rà soát toàn bộ hệ thống. Lập danh sách các máy chủ, website, ứng dụng và môi trường (kể cả môi trường thử nghiệm, container, máy chủ ít được quan tâm) có sử dụng PHP, kèm phiên bản đang chạy. Nhiều sự cố xảy ra ở những hệ thống bị lãng quên.
Hai là cập nhật bản vá. Nâng cấp lên một trong các phiên bản đã vá nêu trên. Lưu ý dự án PHP không phát hành bản vá cho PHP 8.1 trở về trước vì các nhánh này đã hết vòng đời hỗ trợ. Hệ thống đang chạy các phiên bản này cần được lên kế hoạch nâng cấp lên nhánh còn hỗ trợ, hoặc có biện pháp bảo vệ bổ sung trong thời gian chờ.
Ba là giảm thiểu hướng tấn công qua WAF và cấu hình hệ thống. Bật và cập nhật quy tắc WAF, giới hạn kích thước và số lượng yêu cầu ở máy chủ web hoặc proxy, và rà soát các giới hạn bộ nhớ của PHP. Cần kiểm thử kỹ trước khi áp dụng để tránh ảnh hưởng đến hoạt động bình thường của ứng dụng.
Bốn là tăng cường giám sát nhật ký truy cập: Theo dõi các yêu cầu bất thường, như yêu cầu có dung lượng lớn, tần suất cao, lỗi hết bộ nhớ lặp lại, tiến trình PHP bị dừng đột ngột, hoặc tệp lạ xuất hiện trên máy chủ.
Với người dùng Internet, hai lỗ hổng nằm ở phía máy chủ chạy website, không nằm trên thiết bị hay trình duyệt của người dùng. Việc truy cập, tìm kiếm, mua sắm hay giao dịch trực tuyến thông thường không bị ảnh hưởng trực tiếp, người dùng không cần ngừng sử dụng dịch vụ nào.
Tuy nhiên, mỗi người cần rà lại các thói quen bảo mật cơ bản, như bật xác thực hai yếu tố (2FA) cho các tài khoản quan trọng như ngân hàng, ví điện tử, email, mạng xã hội và các giao dịch có giá trị; dùng mật khẩu riêng, đủ mạnh cho từng tài khoản, nên kết hợp trình quản lý mật khẩu; cảnh giác với email, tin nhắn, đường dẫn lạ lợi dụng sự chú ý của lỗ hổng này để yêu cầu cung cấp thông tin cá nhân hoặc mã xác thực.
Việc phát hiện và công bố lỗ hổng là một phần bình thường của hệ sinh thái công nghệ. Điều quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng phó, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là rà soát có hệ thống, vá lỗi đúng thứ tự ưu tiên và giám sát liên tục, thay vì lo lắng quá mức.
Bài liên quan
Đọc bài theo từ khoá


Phải có cơ chế kiểm soát chất lượng giám định sở hữu trí tuệ sau khi bãi bỏ điều kiện kinh doanh
“Nếu không kiểm soát tốt sẽ dẫn đến tình trạng giám định chất lượng thấp, thiếu chuyên môn, làm sai lệch kết quả xử lý các hành vi xâm phạm quyền sở hữu trí tuệ”…
Sửa Luật Sở hữu trí tuệ: Tạo thuận lợi cho việc đăng ký, xác lập quyền sở hữu trí tuệ
Dự án Luật sửa đổi, bổ sung một số điều của Luật Sở hữu trí tuệ tập trung đơn giản hóa thủ tục hành chính, cắt giảm điều kiện kinh doanh và kiện toàn đầu mối quản lý nhà nước, qua đó tạo thuận lợi hơn cho người dân, doanh nghiệp trong đăng ký, xác lập và bảo vệ quyền sở hữu trí tuệ…
Khi danh tính số trở thành cửa ngõ của hacker trong thời đại AI
AI đang giúp hacker tăng tốc tấn công mạng, nhưng nhiều cuộc xâm nhập vẫn bắt đầu từ việc đánh cắp tài khoản và khai thác quyền truy cập. Kiểm soát danh tính số vì thế trở thành yêu cầu quan trọng đối với doanh nghiệp...
Chính sách công nghệ đã mở, làm sao để doanh nghiệp thụ hưởng?
Các chính sách hỗ trợ đã được ban hành tương đối đầy đủ, song việc truyền thông chính sách vẫn còn hạn chế, thiếu hướng dẫn cụ thể hoặc thủ tục quá phức tạp, khiến doanh nghiệp, nhà khoa học và thị trường chưa tiếp cận được đầy đủ các cơ chế hỗ trợ...
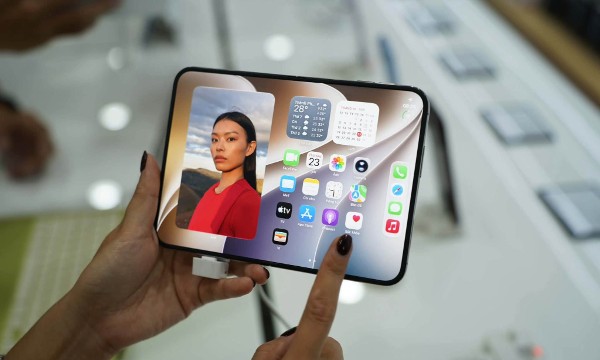
Hàng nghìn chiếc iPhone Duo được bán tại Việt Nam trong sáng nay
Sáng 23/10, các đại lý ủy quyền Apple tại Việt Nam đã chính thức mở bán iPhone Duo đã thu hút sự chú ý từ cộng đồng yêu công nghệ, với hàng nghìn đơn đặt hàng tại các hệ thống bán lẻ lớn như TopZone, CellphoneS, Minh Tuấn Mobile, Di Động Việt, Hoàng Hà Mobile…

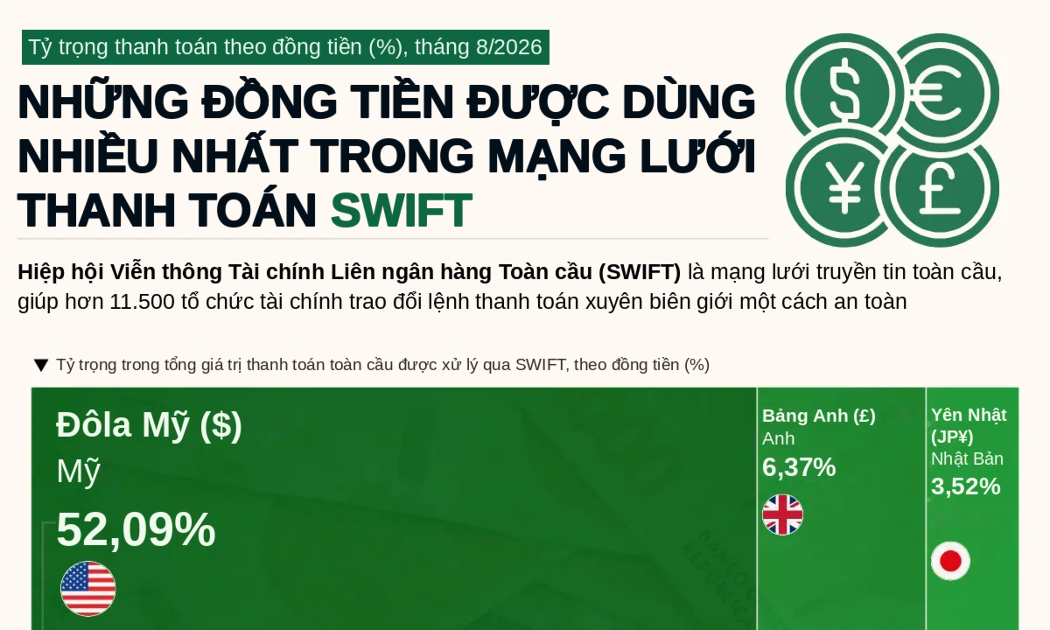

Theo dữ liệu mới nhất từ Hiệp hội Viễn thông tài chính liên ngân hàng toàn cầu (SWIFT), USD và euro chiếm tổng cộng 73,46% giá trị thanh toán qua mạng lưới này trong tháng 8/2026, chỉ còn hơn 1/4 dành cho tất cả các đồng tiền khác...








 Cần có quy hoạch đất dành riêng cho mục đích phát triển nhà cho thuê
Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

