


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hướng dẫn kiểm tra các lỗ hổng bảo mật nhằm phát hiện, xử lý sớm


Bộ tài liệu “Hướng dẫn kiểm tra an toàn thông tin đối với các lỗ hổng bảo mật phổ biến trên ứng dụng” vừa được Cục An toàn thông tin, Bộ Thông tin và Truyền thông ban hành...
Theo đó, bên cạnh việc liệt kê danh mục 10 điểm yếu, lỗ hổng bảo mật phổ biến trên các ứng dụng hiện nay như Broken Access Control, Cryptographic Failures, Injection, Insecure Design… trong bộ tài liệu mới phát hành, Trung tâm Giám sát an toàn không gian mạng quốc gia, Cục An toàn thông tin cũng đưa ra quy trình và hướng dẫn các nhà phát triển phần mềm để kiểm tra với từng lỗ hổng bảo mật nhằm phát hiện sớm và có phương án xử lý trước khi phát hành ứng dụng.
Cục An toàn thông tin khuyến nghị các đơn vị áp dụng tài liệu “Hướng dẫn kiểm tra an toàn thông tin đối với các lỗ hổng bảo mật phổ biến trên ứng dụng” phiên bản 1.0 trong quá trình nghiên cứu, xây dựng và phát triển phần mềm.
Theo đánh giá của Cục An toàn thông tin, thời gian gần đây, nhiều sản phẩm công nghệ thông tin, đặc biệt các ứng dụng phục vụ Chính phủ điện tử, Chính phủ số, tồn tại hoặc phát sinh nhiều điểm yếu, lỗ hổng bảo mật gây mất an toàn thông tin, lộ lọt thông tin, dữ liệu của người dân, tổ chức trong quá trình sử dụng.
Điều này có thể gây ảnh hưởng lớn đến niềm tin của xã hội và quá trình chuyển đổi số.
Các lỗ hổng bảo mật được chuyên gia nhận định là một trong những nguyên nhân hàng đầu gây ra các cuộc tấn công mạng nhắm vào hệ thống thông tin của các tổ chức, doanh nghiệp trên thế giới và tại Việt Nam. Thống kê toàn cầu cho thấy, hiện có khoảng 40 điểm yếu, lỗ hổng được phát hiện mỗi ngày và con số này được dự báo có thể sẽ tăng gấp 2 lần vào năm 2025.
Riêng về an toàn trong phát triển phần mềm là một trong những vấn đề nổi cộm cần được giải quyết để đảm bảo an toàn cho chuyển đổi số, phát triển Chính phủ số. Theo các chuyên gia, tại Việt Nam, nhiều phần mềm chưa áp dụng quy trình phát triển phần mềm an toàn DevSecOps và những lỗi sơ đẳng có thể gây ra những ảnh hưởng an toàn thông tin nghiêm trọng. Nguyên nhân do các doanh nghiệp ICT chưa dành nguồn lực cho an toàn thông tin, nhân lực thiếu kỹ năng an toàn thông tin và chủ đầu tư chưa đưa yêu cầu an toàn thông tin nghiêm ngặt.
Để giải quyết vấn đề trên, Cục An toàn thông tin cho rằng, các giải pháp cần được tập trung triển khai đồng bộ chủ đầu tư các dự án phần mềm đưa quy trình DevSecOps thành yêu cầu bắt buộc. Doanh nghiệp ICT trang bị công cụ rà quét lỗ hổng phần mềm, đồng thời yêu cầu các nhân sự phát triển phần mềm có kỹ năng an toàn thông tin.
Với các ứng dụng công nghệ thông tin dự kiến sẽ đặt hàng hoặc phát triển mới, mọi tổ chức, doanh nghiệp cần đưa các tiêu chí an toàn vào thiết kế từ đầu và yêu cầu đơn vị phát triển áp dụng mô hình DevSecOps. Cùng với đó là kiểm tra đánh giá an toàn tất cả các sản phẩm ứng dụng trước khi đưa vào sử dụng và khi có cập nhật, thay đổi.


Mỹ sẽ áp thuế nặng với doanh nghiệp xây trung tâm dữ liệu ở nước ngoài
Tổng thống Mỹ Donald Trump mới đây tuyên bố Washington sẽ áp thuế ở mức rất cao với các doanh nghiệp Mỹ xây dựng trung tâm dữ liệu ở nước ngoài...
Đón đọc Tạp chí Kinh tế Việt Nam số 47-2026
Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 47-2026 phát hành ngày 23/11/2025 với nhiều chuyên mục hấp dẫn...
Chủ tịch xã Đồng Văn kể chuyện làm video: Mong nhất mang lại sinh kế cho bà con
Trong bối cảnh mô hình chính quyền địa phương hai cấp đi vào vận hành, khối lượng công việc cấp xã ngày càng lớn, trong những ngày nghỉ, ông Phạm Đức Nam, Chủ tịch Uỷ ban nhân dân xã Đồng Văn, tỉnh Tuyên Quang, vẫn dành thời gian cho một công việc khác, đó là ghi lại những câu chuyện đời thường ở các bản làng tại Đồng Văn để đăng tải lên mạng xã hội...
Từ vụ Jensen Huang: Con người vẫn là mắt xích yếu nhất trong an ninh mạng
Sự việc liên quan đến cựu CEO Nvidia Jensen Huang cho thấy những hệ thống bảo mật công nghệ tiên tiến vẫn có thể đối mặt với rủi ro từ các mối quan hệ và tương tác giữa con người. Trong nền kinh tế số, yếu tố con người đang trở thành một mắt xích quan trọng cần được kiểm soát trong chiến lược an ninh mạng của doanh nghiệp…
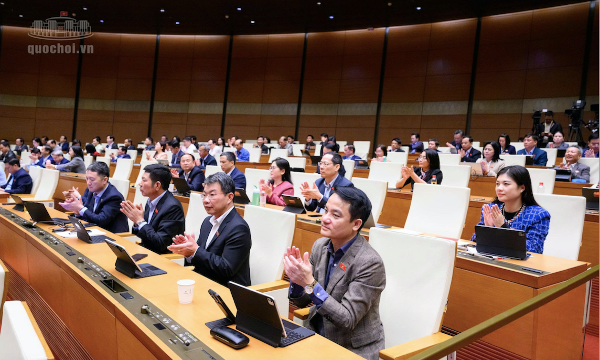
Luật An ninh dữ liệu thiết lập cơ chế bảo vệ theo 5 cấp độ rủi ro
Với 468/474 đại biểu tham gia biểu quyết tán thành, Luật An ninh dữ liệu chính thức được Quốc hội thông qua, có hiệu lực từ ngày 01/07/2027…





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.





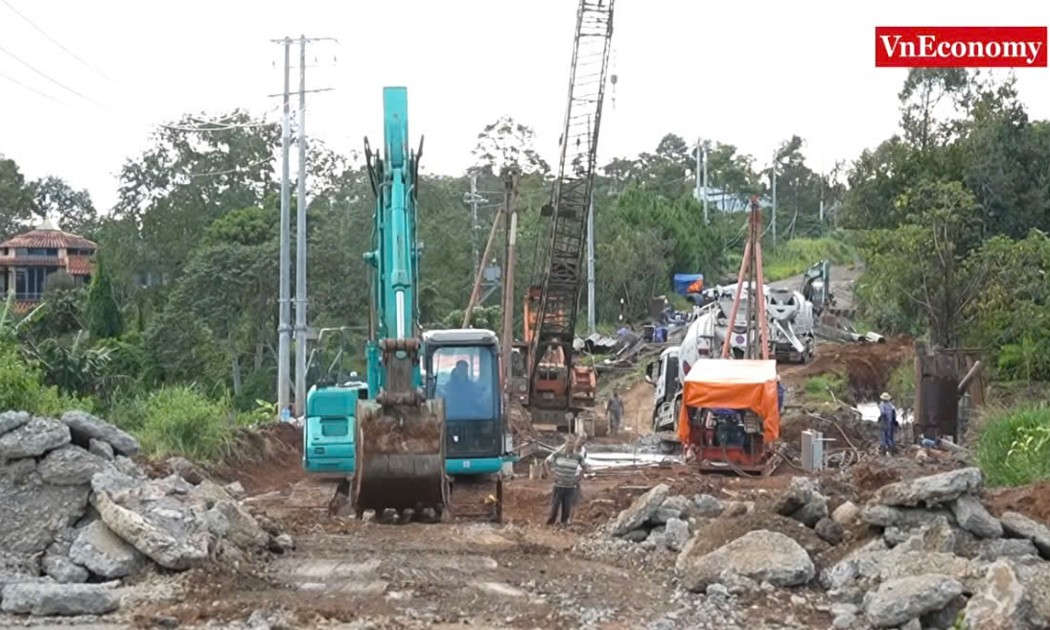
 Quốc lộ 20: Tái khởi động sau 5 năm tạm dừng
Sau 5 năm tạm dừng thi công vì thiếu vốn, tuyến đường tránh phía Nam Bảo Lộc dài hơn 15km được tái khởi động. Dự kiến hoàn thành và đưa vào sử dụng tháng 3/2028. Công trình nhằm giải quyết dứt điểm ùn tắc trên Quốc lộ 20 đoạn qua trung tâm Bảo Lộc, tỉnh Lâm Đồng.

Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...