




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Ransomware gây thiệt hại hơn 10 triệu USD tại Việt Nam nửa đầu 2025


Trong 6 tháng đầu năm 2025, tại Việt Nam, các cuộc tấn công ransomware gây thiệt hại hơn 10 triệu USD, với hơn 3 Terabyte dữ liệu bị mã hóa, tăng 15% so với cùng kỳ năm 2024…
Theo VNPT Cyber Immunity, nửa đầu năm 2025, Việt Nam ghi nhận tình hình an ninh mạng nghiêm trọng hơn so với năm 2024, với 155 triệu bản ghi dữ liệu bị rò rỉ và 4,5 triệu tài khoản bị lộ lọt - chiếm 12,6% toàn cầu, tăng 21,4% so với cùng kỳ.
Các cuộc tấn công ransomware gây thiệt hại hơn 10 triệu USD, với hơn 3 Terabyte dữ liệu bị mã hóa, tăng 15% so với cùng kỳ năm 2024. Các lĩnh vực tài chính-ngân hàng, viễn thông, công nghệ và dịch vụ công là mục tiêu chính.
Trong khi đó, theo số liệu từ Trellix, chi phí trung bình một vụ ransomware tại Việt Nam là 1,85 triệu USD, thấp hơn mức trung bình toàn cầu (2 triệu USD).
Các cuộc tấn công mạng không chỉ nhắm đến doanh nghiệp mà còn hướng vào các hệ thống thiết yếu của quốc gia, bao gồm ngành ngân hàng, tài chính, các tổ chức nhà nước và thậm chí là hệ thống của các cơ quan truyền thông, báo chí.
Việt Nam là một trong 10 quốc gia bị tấn công mạng nhiều nhất trên thế giới trong 6 tháng đầu năm 2025.
VNPT CTIP thông tin hơn 70% các cuộc tấn công vào các hệ thống tổ chức doanh nghiệp thông qua con đường sử dụng tài khoản hệ thống. Các tài khoản có thể do tin tặc bruteforce thông qua các tài khoản bị lộ lọt bằng mã độc có chức năng thu thập thông tin người dùng hoặc các vụ xâm nhập hệ thống và đánh cắp, phát tán thông tin nhạy cảm trên các hệ thống này.
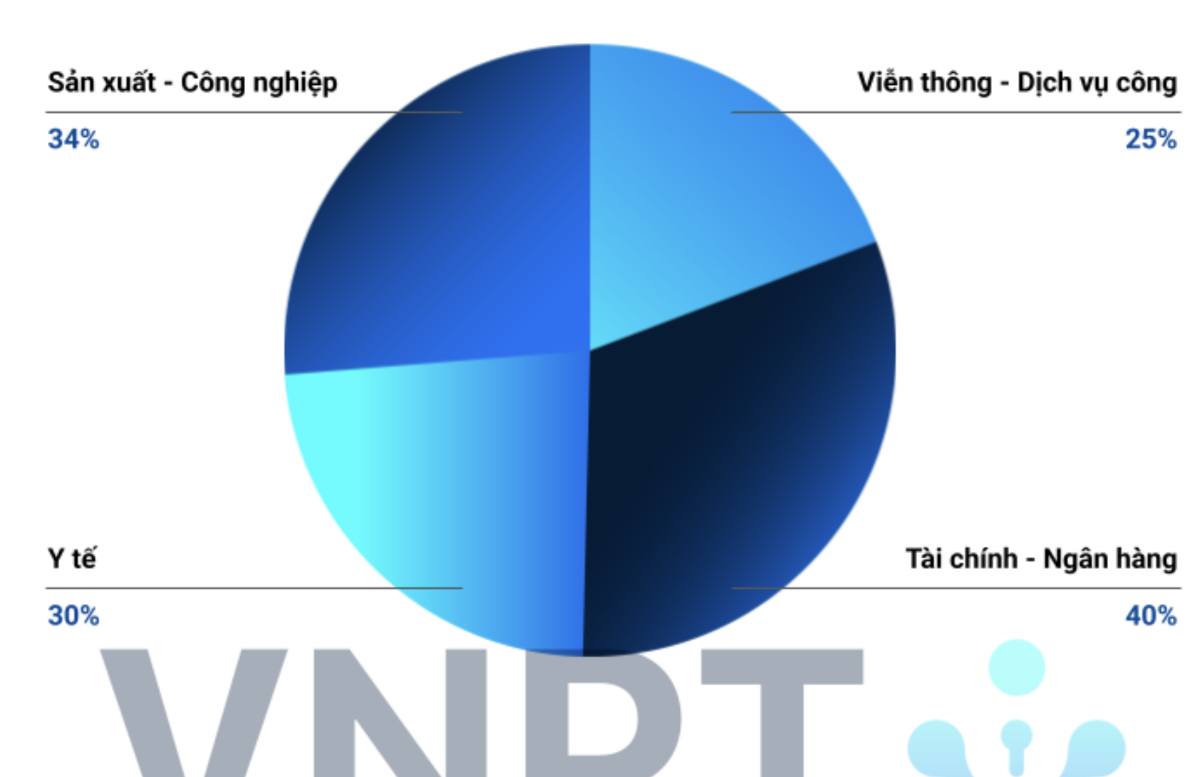
Các tổ chức lớn thường phải đối mặt với rủi ro cao hơn do quy mô hệ thống phức tạp, dẫn đến việc dễ bị khai thác lỗ hổng và trở thành mục tiêu hấp dẫn cho các nhóm ransomware tinh vi. Các ngành tài chính, Công nghệ, Dịch vụ công và Chăm sóc sức khỏe là mục tiêu bị nhắm đến hàng đầu vì đặc thù lưu trữ dữ liệu nhạy cảm, có giá trị cao và ảnh hưởng lớn đến xã hội nếu bị gián đoạn.
Số lượng tài khoản lộ lọt trong 6 tháng đầu năm 2025 giảm so với cả năm 2024, nhưng các dữ liệu nhạy cảm hơn như email, SSO, VPN. Mã độc sử dụng Al trong năm 2025 hiệu quả hơn so với năm 2024, làm tăng số vụ rao bán dữ liệu trên dark web.
Các mã độc này không chỉ đánh cắp dữ liệu mà còn tối ưu hóa quá trình phân tích và khai thác, làm tăng tốc độ lan rộng và giá trị kinh tế của dữ liệu bị đánh cắp.
Việt Nam đứng thứ hai khu vực APAC về dữ liệu bị xâm phạm (14,3%) sau Ấn Độ (22%). Trellix báo cáo rằng các nhóm APT như APT41 (Trung Quốc) sử dụng các lỗ hổng zero-day để đánh cắp dữ liệu nhạy cảm, với hoạt động tăng 113% trong 6 tháng đầu năm 2025.
Mô hình Stealer-as-a-Service như VietCredCare tấn công 9 cơ quan chính phủ, 65 trường đại học và 21 ngân hàng. Sự gia tăng của Stealer-as-a-Service là mối đe dọa lớn, đặc biệt với các cơ quan chính phủ.
Theo đánh giá từ VNPT CTIP, trung bình từ đầu năm 2025 mỗi ngày có hơn 110 lỗ hổng mới. Trong bối cảnh các lỗ hổng đang gia tăng mạnh mẽ, đòi hỏi sự phản ứng của các tổ chức trước các cuộc tấn công phải cực kỳ nhanh chóng.
Các sản phẩm có lỗ hổng nghiêm trọng được sử dụng nhiều tại Việt Nam bao gồm các sản phẩm của Palo Alto, Ivanti, phần mềm quản trị Fortinet.
Các lỗ hổng được VNPT nhận thấy xuất hiện nhiều trên các hạ tầng là các loại lỗ hổng Broken Access Control (BAC), Security Misconfiguration tiêu biểu như CVE-2024-7097, CVE-2025-31489, CVE-2024-3656,...
Các tổ chức và doanh nghiệp thường xử lý và vá các lỗ hổng này trong khoảng 5 ngày. Tuy nhiên, trong nhiều trường hợp, việc giám sát và cập nhật thông tin lỗ hổng ngay khi chúng xuất hiện trên không gian mạng là rất cần thiết.
Theo thống kê từ VNPT-CTIP, thời gian trung bình để các lỗ hổng bị tin tặc lợi dụng trong các chiến dịch tấn công (vũ khí hóa) là khoảng 8 ngày, trong khi đó, các cuộc rà quét thường diễn ra chỉ trong vòng 4 giờ kể từ khi mã khai thác PoC (Proof of Concept) được công khai trên không gian mạng.
Bài liên quan


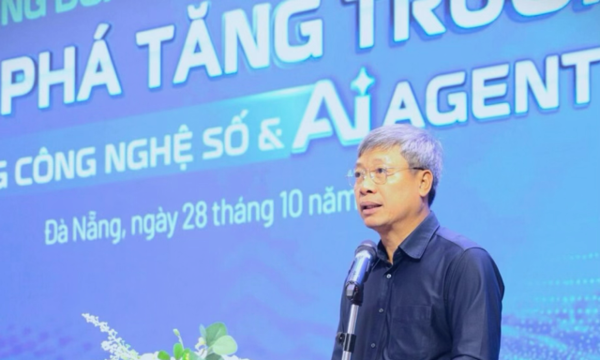
Đà Nẵng ứng dụng và phát triển AI theo hướng hiệu quả, thực chất và bền vững
Sở Khoa học và Công nghệ thành phố Đà Nẵng vừa phối hợp với Công ty Cổ phần MISA tổ chức Hội thảo CEOxAI Summit 2026: Xây dựng doanh nghiệp tự vận hành đột phá tăng trưởng bằng công nghệ số & AI Agent.
4 sàn thương mại điện tử lớn thu về 442 nghìn tỷ đồng trong 9 tháng
Trong 9 tháng đầu năm 2026, tổng doanh số trên Shopee, Lazada, TikTok Shop và Tiki đạt 441,97 nghìn tỷ đồng, tăng 44,47% so với cùng kỳ năm 2025. Sản lượng hàng hóa tiêu thụ đạt khoảng 3,28 tỷ sản phẩm, tăng 12,46%...
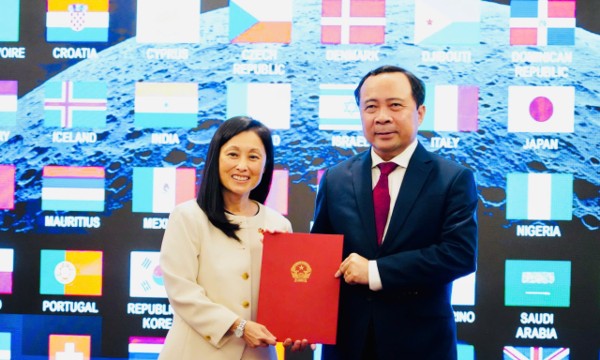
Việt Nam tham gia Hiệp định Artemis về khám phá không gian
Hiệp định Artemis thiết lập các nguyên tắc chung nhằm định hướng hợp tác quốc tế trong hoạt động khám phá và sử dụng Mặt Trăng, Sao Hỏa cùng các thiên thể khác vì mục đích hòa bình...
Chỉ 56% tổ chức có thể cấp đủ ngân sách để đầu tư hạ tầng AI
Có 89% lãnh đạo công nghệ thông tin đánh giá trí tuệ nhân tạo dựa trên tác nhân (agentic AI) sẽ giữ vai trò trọng yếu trong 12 đến 24 tháng tới, nhưng chỉ 56% tổ chức được cấp đủ ngân sách để đầu tư vào hạ tầng cần thiết…
Phát hiện chiến dịch tấn công APT mới, sử dụng AI và mã hóa hậu lượng tử
Đội Nghiên cứu và Phân tích Toàn cầu (GReAT) của hãng bảo mật Kaspersky mới đây đã công bố kết quả điều tra về Operation FlashHole, một chiến dịch gián điệp do nhóm tấn công Lazarus APT thực hiện…





Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.









 Sửa luật cần xác lập rõ quyền đối với phần đất gắn với công trình
Đại biểu Quốc hội cho rằng, nếu không quy định rõ, việc mở rộng quyền sở hữu công trình có thể dẫn đến cách hiểu rằng người mua đồng thời được nhận quyền sử dụng đất tương ứng với phần diện tích sàn, trong khi Nghị quyết số 21-NQ/TW của Trung ương đã đặt ra giới hạn rất rõ về vấn đề này.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...