


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


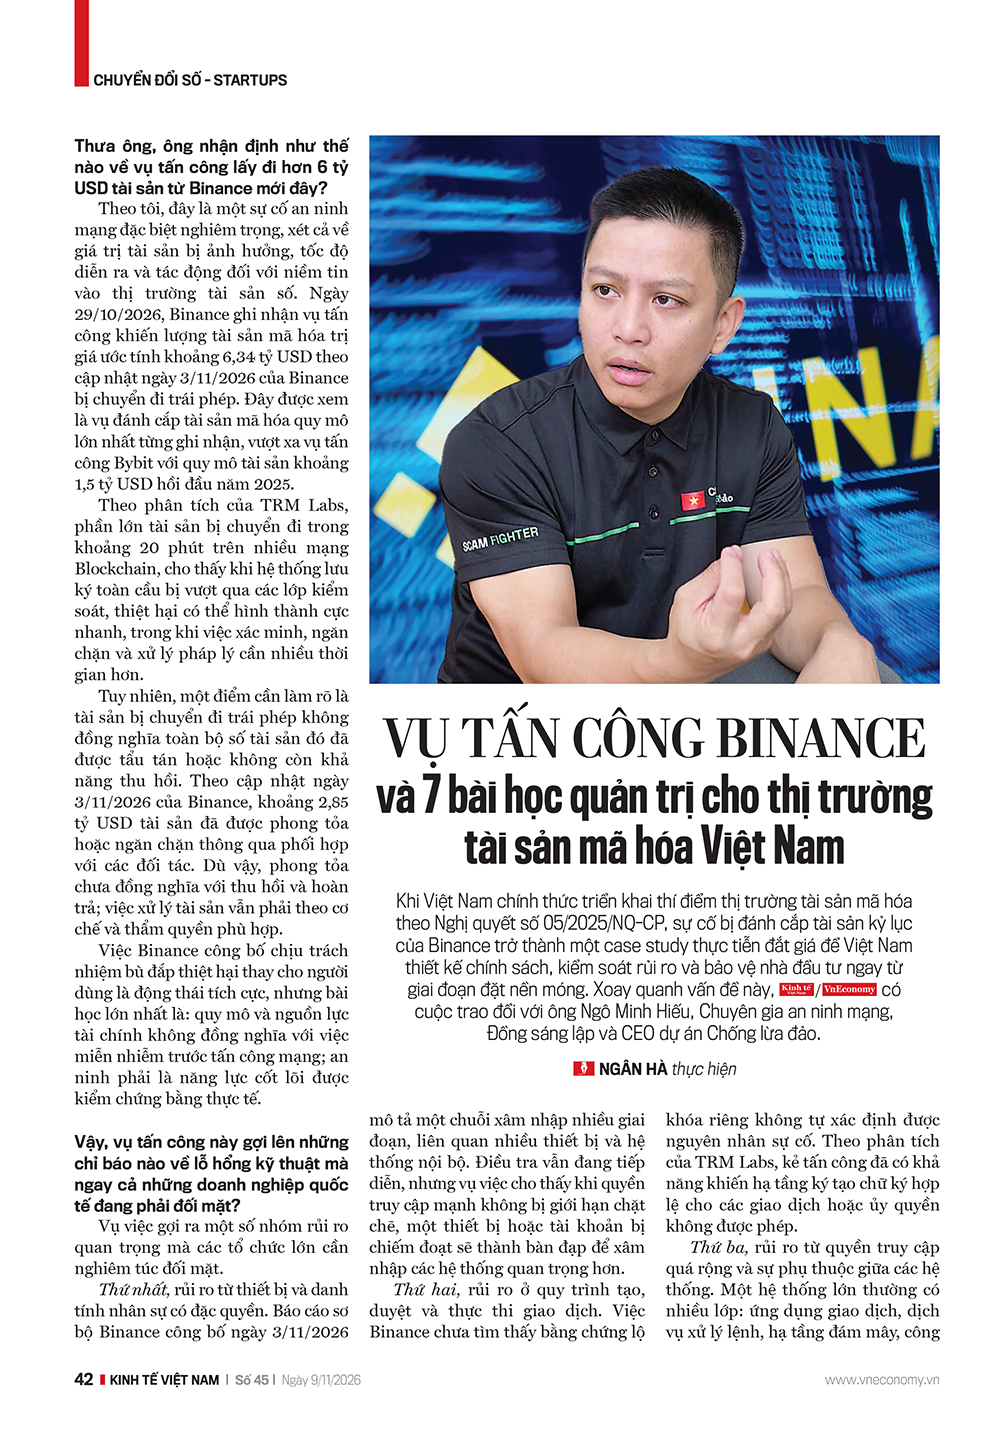
Thưa ông, ông nhận định như thế nào về vụ tấn công lấy đi hơn 6 tỷ USD tài sản từ Binance mới đây?
Theo tôi, đây là một sự cố an ninh mạng đặc biệt nghiêm trọng, xét cả về giá trị tài sản bị ảnh hưởng, tốc độ diễn ra và tác động đối với niềm tin vào thị trường tài sản số. Ngày 29/10/2026, Binance ghi nhận vụ tấn công khiến lượng tài sản mã hóa trị giá ước tính khoảng 6,34 tỷ USD theo cập nhật ngày 3/11/2026 của Binance bị chuyển đi trái phép. Đây được xem là vụ đánh cắp tài sản mã hóa quy mô lớn nhất từng ghi nhận, vượt xa vụ tấn công Bybit với quy mô tài sản khoảng 1,5 tỷ USD hồi đầu năm 2025.
Theo phân tích của TRM Labs, phần lớn tài sản bị chuyển đi trong khoảng 20 phút trên nhiều mạng Blockchain, cho thấy khi hệ thống lưu ký toàn cầu bị vượt qua các lớp kiểm soát, thiệt hại có thể hình thành cực nhanh, trong khi việc xác minh, ngăn chặn và xử lý pháp lý cần nhiều thời gian hơn.
Tuy nhiên, một điểm cần làm rõ là tài sản bị chuyển đi trái phép không đồng nghĩa toàn bộ số tài sản đó đã được tẩu tán hoặc không còn khả năng thu hồi. Theo cập nhật ngày 3/11/2026 của Binance, khoảng 2,85 tỷ USD tài sản đã được phong tỏa hoặc ngăn chặn thông qua phối hợp với các đối tác. Dù vậy, phong tỏa chưa đồng nghĩa với thu hồi và hoàn trả; việc xử lý tài sản vẫn phải theo cơ chế và thẩm quyền phù hợp.
Việc Binance công bố chịu trách nhiệm bù đắp thiệt hại thay cho người dùng là động thái tích cực, nhưng bài học lớn nhất là: quy mô và nguồn lực tài chính không đồng nghĩa với việc miễn nhiễm trước tấn công mạng; an ninh phải là năng lực cốt lõi được kiểm chứng bằng thực tế.
Vậy, vụ tấn công này gợi lên những chỉ báo nào về lỗ hổng kỹ thuật mà ngay cả những doanh nghiệp quốc tế đang phải đối mặt?
Vụ việc gợi ra một số nhóm rủi ro quan trọng mà các tổ chức lớn cần nghiêm túc đối mặt.
Thứ nhất, rủi ro từ thiết bị và danh tính nhân sự có đặc quyền. Báo cáo sơ bộ Binance công bố ngày 3/11/2026 mô tả một chuỗi xâm nhập nhiều giai đoạn, liên quan nhiều thiết bị và hệ thống nội bộ. Điều tra vẫn đang tiếp diễn, nhưng vụ việc cho thấy khi quyền truy cập mạnh không bị giới hạn chặt chẽ, một thiết bị hoặc tài khoản bị chiếm đoạt sẽ thành bàn đạp để xâm nhập các hệ thống quan trọng hơn.
Thứ hai, rủi ro ở quy trình tạo, duyệt và thực thi giao dịch. Việc Binance chưa tìm thấy bằng chứng lộ khóa riêng không tự xác định được nguyên nhân sự cố. Theo phân tích của TRM Labs, kẻ tấn công đã có khả năng khiến hạ tầng ký tạo chữ ký hợp lệ cho các giao dịch hoặc ủy quyền không được phép.
Thứ ba, rủi ro từ quyền truy cập quá rộng và sự phụ thuộc giữa các hệ thống. Một hệ thống lớn thường có nhiều lớp: ứng dụng giao dịch, dịch vụ xử lý lệnh, hạ tầng đám mây, công cụ triển khai, hệ thống giám sát, phần mềm của đối tác và hạ tầng ví. Nếu một hệ thống phụ trợ bị xâm nhập mà các lớp khác mặc nhiên tin tưởng, sự cố sẽ lan rộng. Doanh nghiệp cần phân vùng khắt khe và kiểm tra kết nối liên tục.
Thứ tư, khả năng phát hiện ở tốc độ máy. Với hàng tỷ USD bốc hơi nhanh chóng, con người không thể kiểm tra kịp; hệ thống phải có cơ chế tự động tạm dừng khi xuất hiện giao dịch bất thường.
Thứ năm, rủi ro chuỗi cung ứng và bên thứ ba. Một nền tảng có thể đầu tư rất mạnh cho hệ thống của mình, nhưng vẫn phụ thuộc vào phần mềm, dịch vụ đám mây, công cụ quản trị, nhà thầu và nhà cung cấp ví. Nếu không đánh giá đầy đủ các mắt xích, điểm yếu từ bên ngoài đều có thể là đường xâm nhập vào hệ thống bên trong.
Nếu so sánh với những cuộc tấn công từng diễn ra trong lĩnh vực tài chính, tài sản số trước đó thì cuộc tấn công lần này có những điểm giống và khác biệt gì, thưa ông?
Về điểm giống, đây vẫn là kịch bản đối đầu quen thuộc: bên tấn công chiếm quyền, lợi dụng mắt xích yếu; phía doanh nghiệp phải ngăn chặn rủi ro. Kẻ xấu vẫn áp dụng phương thức lừa đảo nhân sự, chiếm quyền quản trị để giao dịch gian lận được hệ thống chấp nhận, tương tự vụ Bybit 2025.
Với vụ Binance, có 4 điểm đáng lưu ý.
Thứ nhất, quy mô thiệt hại lớn gấp bốn lần vụ Bybit, tạo áp lực khổng lồ lên hệ thống ứng phó của doanh nghiệp và cơ quan quản lý.
Thứ hai, tốc độ và phạm vi dịch chuyển cực nhanh qua nhiều địa chỉ và nhiều mạng blockchain, tạo ra cuộc chạy đua truy vết vô cùng gắt gao.
Thứ ba, đặc điểm của tài sản. Giao dịch đã xác nhận trên blockchain thường không thể bị sàn đơn phương đảo ngược. Một số token do tổ chức phát hành có thể có chức năng phong tỏa địa chỉ hoặc xử lý theo cơ chế riêng. Với các tài sản như Bitcoin, không có tổ chức phát hành trung tâm có thể đơn phương phong tỏa; việc ngăn chặn cần sự phối hợp của các đơn vị trung gian và cơ quan có thẩm quyền trên cơ sở truy vết.
Thứ tư, dấu vết giao dịch. Dù nhiều Blockchain công khai cho phép quan sát đường đi của tài sản, nhưng thấy địa chỉ ví không đồng nghĩa với việc biết danh tính người đứng sau, và càng không có nghĩa là đã nắm quyền thu hồi tài sản.
Những đặc điểm này có phải là một chỉ báo cho thấy xu hướng tấn công mạng trong tương lai hay không? Các sàn giao dịch tập trung hiện nay liệu có đang bỏ qua lỗ hổng “chết người” nào trong cấu trúc bảo mật hay không?
Theo tôi, vụ việc phản ánh xu hướng đã hình thành từ trước và nhiều khả năng sẽ còn tiếp diễn dù chúng ta không nên dựa vào một vụ việc để khẳng định chắc chắn rằng mọi cuộc tấn công trong tương lai đều diễn ra theo cùng một cách.
Tuy nhiên có thể thấy, trước hết các nhóm tấn công sẽ nhắm trực tiếp vào con người, danh tính và quyền truy cập thay vì chỉ tìm lỗi phần mềm đơn lẻ. Kẻ xấu có thể kết hợp việc xâm nhập thiết bị, mở rộng quyền và theo dõi quy trình để chọn thời điểm.
Chúng nhắm vào quy trình vận hành hợp lệ, làm sai lệch lệnh phê duyệt khiến lệnh gian lận trông như hoạt động bình thường. Đồng thời, các chiến dịch này có thể kéo dài, có tổ chức và tài sản chiếm đoạt được chia nhỏ cực nhanh. Theo thông báo ngày 31/10/2026, FBI quy trách nhiệm vụ tấn công Binance cho hoạt động TraderTraitor của Triều Tiên.
Về câu hỏi có tồn tại một lỗ hổng “chết người” trong cấu trúc của các sàn tập trung hay không, tôi cho rằng rủi ro lớn nhất của các sàn tập trung chính là sự tập trung quyền kiểm soát và tài sản, trong khi các lớp kiểm soát lại phụ thuộc lẫn nhau. Sàn tập trung tiện lợi nhưng một điểm bị xâm phạm sẽ đe dọa lượng tài sản khổng lồ.
Mỗi nền tảng cần tự trả lời: một thiết bị bị chiếm quyền gây thiệt hại tối đa bao nhiêu? Có cá nhân nào đơn phương chuyển được số tiền lớn không? Các bước phê duyệt có thực sự độc lập? Hệ thống có tự giới hạn thiệt hại trước khi con người can thiệp?
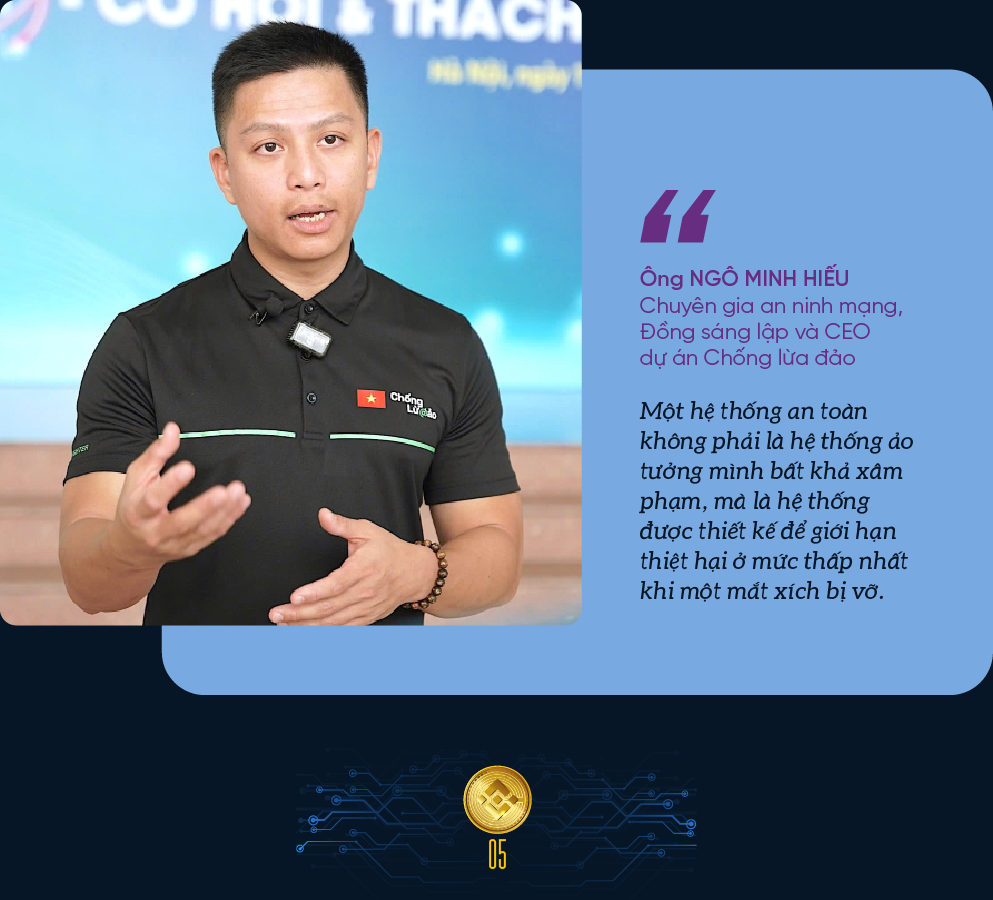
Một hệ thống an toàn không phải là hệ thống ảo tưởng mình bất khả xâm phạm, mà là hệ thống được thiết kế để giới hạn thiệt hại ở mức thấp nhất khi một mắt xích bị vỡ.
Theo ông, sau vụ tấn công lấy đi hơn 6 tỷ USD thì có cách gì để có thể truy vết, lấy lại nguồn tiền này không?
Có cơ hội thu hồi một phần nhưng không thể cam kết lấy lại toàn bộ, tiến độ phụ thuộc vào tốc độ phản ứng và loại tài sản. Quá trình này chia làm 4 bước:
Một, xác định và truy vết. Chuyên gia phân tích dữ liệu Blockchain để tìm địa chỉ nhận và các dịch vụ trung gian.
Hai, cảnh báo và ngăn chặn. Đơn vị điều tra yêu cầu sàn giao dịch hoặc dịch vụ liên quan tạm dừng tài khoản nhận tiền gian lận.
Ba, phong tỏa. Với một số loại token, tổ chức phát hành hoặc chủ thể có quyền quản trị có thể có chức năng phong tỏa tài sản; trong vụ Binance, việc phong tỏa có sự phối hợp của các nhà phát hành token và đối tác liên quan.
Bốn, thu hồi hoàn trả. Đây là bước phức tạp nhất yêu cầu xác minh sở hữu, thủ tục tư pháp và phối hợp xuyên biên giới.
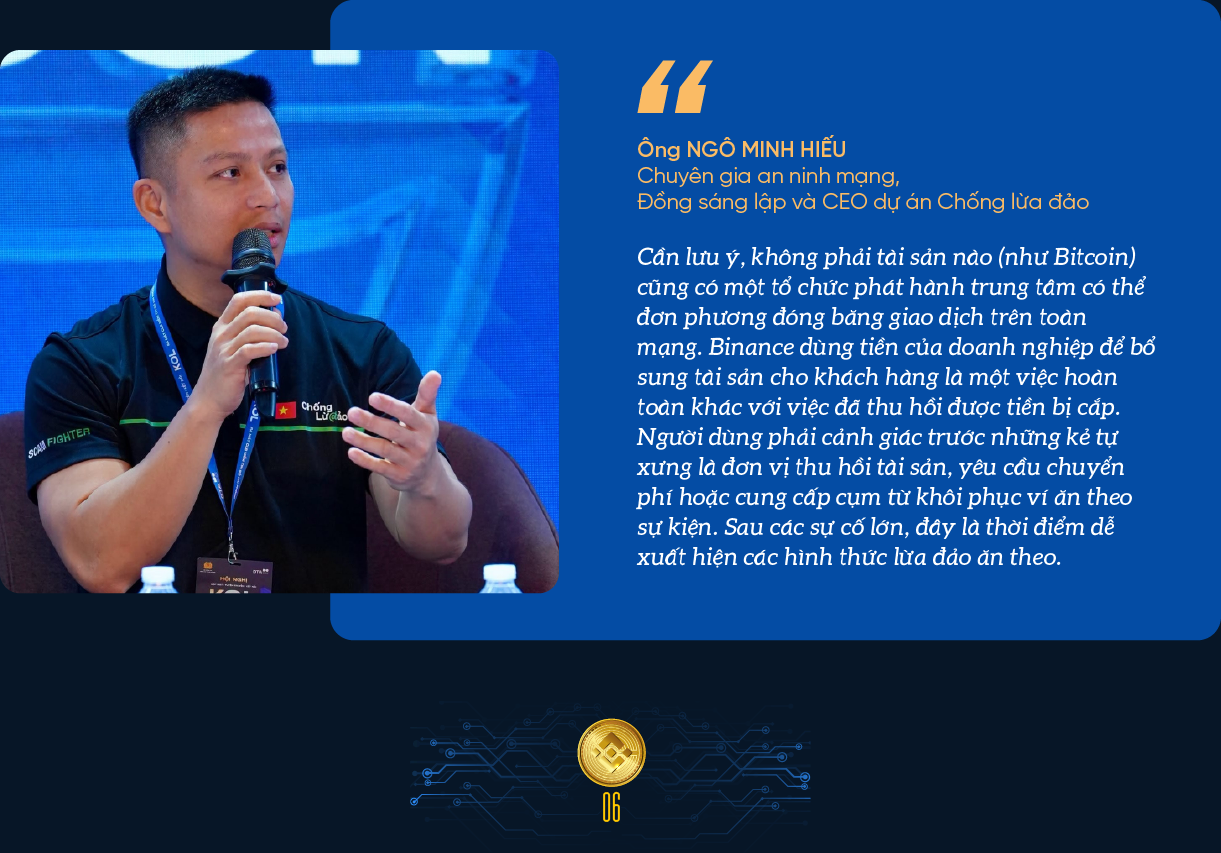
Cần lưu ý, không phải tài sản nào (như Bitcoin) cũng có một tổ chức phát hành trung tâm có thể đơn phương đóng băng giao dịch trên toàn mạng. Binance dùng tiền của doanh nghiệp để bổ sung tài sản cho khách hàng là một việc hoàn toàn khác với việc đã thu hồi được tiền bị cắp. Người dùng phải cảnh giác trước những kẻ tự xưng là đơn vị thu hồi tài sản, yêu cầu chuyển phí hoặc cung cấp cụm từ khôi phục ví ăn theo sự kiện. Sau các sự cố lớn, đây là thời điểm dễ xuất hiện các hình thức lừa đảo ăn theo.
Vụ việc lần này sẽ buộc các nền tảng tài chính số phải thiết kế lại toàn bộ quy trình và cấu trúc bảo mật trong tương lai như thế nào, thưa ông?
Các nền tảng phải rà soát toàn bộ chu trình bảo vệ tài sản từ thiết kế đến phê duyệt lệnh theo nguyên tắc hạn chế thiệt hại: không cá nhân hay tài khoản nào có đủ quyền đơn phương làm thất thoát một lượng tài sản lớn. Quyền truy cập phải cấp theo nhiệm vụ và thu hồi ngay khi xong.
Cần tách biệt khâu nhạy cảm (tạo yêu cầu, duyệt, ký và thực thi giao dịch) bằng các hệ thống phân định trách nhiệm rõ ràng, phải có bước kiểm tra độc lập về người nhận, số lượng, loại tài sản…
Tăng cường giám sát và khả năng dừng khẩn cấp khi phát hiện những dấu hiệu như thay đổi quyền đột ngột, giao dịch đến địa chỉ mới, tài sản bị rút với tốc độ bất thường hoặc nhiều giao dịch liên quan xuất hiện cùng lúc trên các mạng khác nhau. Cơ chế ứng phó phải bao gồm cả việc thu hồi các ủy quyền trái phép trên chuỗi, vì tạm dừng rút tiền tại sàn có thể chưa đủ để ngăn tài sản tiếp tục bị chuyển đi.
Bảo vệ chặt chẽ môi trường làm việc của nhân sự có đặc quyền nhằm giám sát hành vi bất thường và hạn chế truy cập trực tiếp vào các hệ thống nhạy cảm.
Thường xuyên kiểm tra an ninh, kiểm thử xâm nhập và diễn tập xử lý sự cố.
Đặc biệt, minh bạch về năng lực tài chính và trách nhiệm với khách hàng. Khách hàng cần biết tài sản được lưu ký như thế nào, trách nhiệm của nền tảng khi xảy ra sự cố, điều kiện bồi hoàn và cách khiếu nại. Phải chuẩn bị trước cơ chế phối hợp với cơ quan chức năng, nhà phát hành tài sản, ngân hàng, sàn giao dịch khác và đơn vị truy vết. Khi sự cố xảy ra, từng phút đều có giá trị; không thể đến lúc đó mới bắt đầu tìm đầu mối liên lạc và thống nhất quy trình chia sẻ thông tin.
Trong bối cảnh Việt Nam đã có khuôn khổ thí điểm thị trường tài sản mã hóa, ông có những lưu ý hay đề xuất gì không?
Chúng ta đã ban hành Nghị quyết số 05/2025/NQ-CP về triển khai thí điểm thị trường tài sản mã hóa (có hiệu lực từ ngày 9/9/2025). Trong quá trình thí điểm 5 năm, các tổ chức và nhà đầu tư cần tiếp tục cập nhật các văn bản hướng dẫn.
Qua vụ việc lần này, Việt Nam có thể rút ra 7 bài học quan trọng.
Một là, đặt an toàn và bảo vệ nhà đầu tư ngay từ giai đoạn thiết kế chính sách.
Hai là, kiểm chứng và giám sát việc thực hiện yêu cầu tách biệt tài sản của khách hàng với tài sản của doanh nghiệp đã được quy định tại Nghị quyết 05/2025/NQ-CP, đồng thời bảo đảm thực hiện trách nhiệm bồi thường thiệt hại theo pháp luật.
Ba là, yêu cầu kiểm chứng độc lập và giám sát liên tục. Cần có các tiêu chí cụ thể, đánh giá định kỳ, diễn tập xử lý sự cố và cơ chế theo dõi việc khắc phục những điểm yếu đã phát hiện.
Bốn là, xây dựng năng lực ứng phó và truy vết trong nước.
Năm là, cụ thể hóa quy trình thông báo và phối hợp ứng phó khi có sự cố trên cơ sở nghĩa vụ công bố thông tin đã có. Nghị quyết 05/2025/NQ-CP quy định thời hạn công bố thông tin bất thường là 24 giờ, trong đó có sự cố công nghệ thông tin làm ảnh hưởng đến việc thực hiện giao dịch tài sản mã hóa cho khách hàng.
Sáu là, phát triển thị trường theo lộ trình và kiểm soát được rủi ro. Việc thí điểm nên đi cùng cơ chế đánh giá thường xuyên để điều chỉnh yêu cầu quản lý theo quy mô thị trường, loại tài sản và mức độ phức tạp của sản phẩm.
Bảy là, nâng cao hiểu biết của người dân. Nhà đầu tư cần kiểm tra tình trạng pháp lý của đơn vị cung cấp dịch vụ, đọc kỹ điều khoản lưu ký và rút tài sản... Người dùng cũng cần hiểu rằng tự quản lý ví đem lại quyền kiểm soát trực tiếp hơn, nhưng đồng thời đặt trách nhiệm bảo vệ khóa và khôi phục tài sản lên chính mình.
Tôi cho rằng Việt Nam có cơ hội học từ cả thành công lẫn sự cố của thị trường quốc tế. Nếu xây dựng được khuôn khổ quản lý rõ ràng, yêu cầu kỹ thuật có thể kiểm chứng và cơ chế bảo vệ nhà đầu tư thực chất, chúng ta có thể tạo điều kiện cho đổi mới phát triển trên một nền tảng an toàn và có trách nhiệm hơn.
Nội dung đầy đủ bài viết được đăng tải trên Tạp chí Kinh tế Việt Nam số 45-2026 phát hành ngày 9/11/2026. Kính mời Quý độc giả tìm đọc tại đây:
Link: https://premium.vneconomy.vn/dat-mua/an-pham/tap-chi-kinh-te-viet-nam-so-45-2026.html
Bài liên quan



Doanh nghiệp kiến nghị khơi thông thể chế để dẫn dắt tăng trưởng
Doanh nghiệp không chỉ tạo việc làm, đóng góp ngân sách mà còn được kỳ vọng trở thành lực lượng quan trọng thúc đẩy đổi mới sáng tạo, nâng cao năng suất, mở rộng thị trường và tham gia sâu hơn vào chuỗi giá trị toàn cầu. Để hiện thực hóa khát vọng này, cần khơi thông những điểm nghẽn thể chế, tạo điều kiện thuận lợi cho doanh nghiệp và doanh nhân phát triển. Tạp chí Kinh tế Việt Nam/VnEconomy trân trọng giới thiệu những chia sẻ và kiến nghị tâm huyết từ cộng đồng doanh nghiệp nhằm phát huy vai trò tiên phong, dẫn dắt tăng trưởng kinh tế.
Nhà trường - Doanh nghiệp chung tay gỡ “điểm nghẽn” nhân lực của các ngành công nghệ mới nổi
Trong bối cảnh chuyển đổi số, cơ hội việc làm thuộc các ngành công nghệ mới trở nên rộng mở hơn. Cùng với đó là những yêu cầu về kỹ năng đang gia tăng trước áp lực thay đổi của trí tuệ nhân tạo. Điều này đòi hỏi quá trình đào tạo của các cơ sở giáo dục cần kết nối chặt chẽ với doanh nghiệp.
Chuyển đổi xanh lúa gạo phải lấy nông dân làm trung tâm
Chuyển đổi xanh ngành lúa gạo tại Đồng bằng sông Cửu Long không chỉ đòi hỏi giảm phát thải, nâng cao chất lượng hạt gạo mà còn phải bảo đảm sinh kế và phân chia lợi ích công bằng. Dự án GORICE hướng tới phát triển chuỗi giá trị lúa gạo bền vững, đồng thời trao quyền cho phụ nữ, người dân tộc thiểu số và các nhóm yếu thế tham gia, hưởng lợi bình đẳng.
Hành trình Snapdragon: Từ công nghệ đến thương hiệu kết nối người tiêu dùng
Qualcomm đang mở rộng Snapdragon từ một nền tảng công nghệ thành thương hiệu công nghệ tiêu dùng cao cấp trên toàn cầu, trong đó Việt Nam nổi lên là trung tâm quan trọng trong các định hướng về trí tuệ nhân tạo, thiết bị kết nối và đổi mới sáng tạo số của hãng.
Cà phê Việt Nam phải thoát thế bán thô, định hình cuộc chơi
Việt Nam đang giữ vị thế hàng đầu thế giới về sản xuất và xuất khẩu cà phê Robusta, nhưng lợi thế về sản lượng chưa chuyển hóa tương xứng thành quyền lực và giá trị trong chuỗi toàn cầu. Muốn thoát khỏi vị thế chủ yếu cung cấp nguyên liệu, ngành cà phê phải tăng liên kết, minh bạch dữ liệu, nâng chuẩn chất lượng, phát triển chế biến sâu và xây dựng thương hiệu để từng bước tham gia định hình cuộc chơi.





Báo cáo tình hình kinh tế - xã hội 10 tháng đầu năm 2026 ghi nhận nhiều con số kỷ lục. Tổng kim ngạch xuất nhập khẩu lần đầu tiên vượt mốc 1.000 tỷ USD, vốn FDI đăng ký đạt mức cao nhất kể từ năm 2009 đến nay (54,85 tỷ USD), vốn FDI thực hiện cũng đạt mức cao nhất trong 5 năm qua (24,08 tỷ USD). Cùng với sự phục hồi mạnh mẽ của sản xuất công nghiệp, bán lẻ và du lịch, nền kinh tế Việt Nam đang chứng tỏ đà tăng trưởng vững chắc…





 Kinh tế 10 tháng năm 2026: Động lực tăng trưởng và bài toán nâng cao năng lực nội sinh
Kinh tế Việt Nam 10 tháng năm 2026 vẫn đối mặt với nhiều điểm nghẽn: doanh nghiệp trong nước chưa tham gia sâu vào chuỗi giá trị, xuất khẩu phụ thuộc lớn vào khu vực FDI, sức mua nội địa chưa phục hồi tương xứng, trong khi chi phí đầu vào tiếp tục gia tăng.

Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...